
Сегодня я подробно разберу архитектуру сетевой невидимости и методы, которыми современные системы защиты вычисляют любые попытки манипуляции. Мы пройдем весь путь: от правильного подбора прокси до настройки «цифрового двойника», способного обойти профессиональный антифрод.
О чем пойдет речь в этой теме:
Каждый тематический блок в этой статье спроектирован как техническое восхождение. Внутри каждого раздела движемся от очевидных основ к сложным и неочевидным решениям.
2) Детект прокси через анализ TCP/IP стека и хопов
Прокси - это твой «посредник», который стоит между тобой и сайтом, отдавая ему свой IP вместо твоего.
3) Скрытие автоматизации и Stealth-технологии
Stealth-технологии - это цифровой камуфляж для вашего софта.
4) Капча, способы обхода и решения.
Капча - это не просто «введите текст с картинки». Это полноценный анализатор рисков, который использует все те данные, о которых мы говорили раньше (JA4, отпечатки мыши, тайминги), чтобы решить: пустить вас или заблокировать.
async def solve_cloudflare(page):
    try:
        print(f"Ожидание полной загрузки фрейма капчи...")

        # Используем нашу точную проверку
        frame, box = await wait_for_captcha_ready(page)

        if not frame or not box:
            print(f"Капча не прогрузилась за отведенное время.")
            return False

        # Даем 1 секунду на "успокоение" анимации появления
        await asyncio.sleep(1)

        # Рассчитываем координаты (центр кружка Turnstile)
        click_x = box['x'] + 45
        click_y = box['y'] + (box['height'] / 2)

        # Проверка: не решена ли уже капча?
        token = await page.input_value('input[name="cf-turnstile-response"]')
        if token and len(token) > 20:
            print(f"Капча уже пройдена автоматически ")
            return True

        # Выполняем точный клик
        print(f"Кликаю по координатам {click_x}:{click_y}")
        await page.mouse.move(click_x - 10, click_y + 5)
        await asyncio.sleep(random.uniform(0.1, 0.3))
        await page.mouse.click(click_x, click_y, delay=random.randint(150, 250))

        # Ждем появления токена (финальное подтверждение)
        for _ in range(10):
            await asyncio.sleep(1)
            res_token = await page.input_value('input[name="cf-turnstile-response"]')
            if res_token and len(res_token) > 20:
                print(f"Капча успешно решена ")
                return True

        return False

    except Exception as e:
        print(f"Ошибка: {e}")
        return False
Python
5) Инструменты и сайты для антифрода.
Для того чтобы ваша автоматизация оставалась невидимой, вам нужно видеть свой браузер глазами антифрод-системы. Для этого используется набор профессиональных чекеров, баз данных и инструментов анализа.
Как и обещал, в конце добавляю код для имитации действий
Разница между "оно работает" и "я знаю, почему оно работает" - это пропасть, в которой тонет большинство проектов. Не доверяйте оберткам и абстракциям, всегда спускайтесь уровнем ниже. Только там, в сырых логах и ответах сервера, скрыта правда о том, как на самом деле устроена защита. Понимая, как данные текут по проводам, вы всегда будете на шаг впереди тех, кто просто жмет на кнопки.
О чем пойдет речь в этой теме:
- Анатомия отпечатков: как сайты вычисляют вас через видеокарту (Canvas/WebGL), шрифты, параметры памяти и даже скрытую геометрию окон.
- Сетевой слой: почему обычного прокси недостаточно и как вас выдают параметры TLS-рукопожатий (JA3/JA4), настройки TCP/IP (TTL, MTU) и утечки DNS.
- Технологии Stealth: как использовать Patchright и специализированные браузеры для скрытия протоколов управления и флагов автоматизации.
- Поведенческий анализ: методы имитации «живых» движений мыши по кривым Безье и естественного ритма ввода с клавиатуры.
- Барьеры и Капчи: логика работы современных защит (Cloudflare, Arkose) и способы их прохождения через API-сервисы или локальные нейросети.
- Арсенал: список инструментов и внешних чекеров для финальной проверки профиля на «стерильность» перед запуском.
Каждый тематический блок в этой статье спроектирован как техническое восхождение. Внутри каждого раздела движемся от очевидных основ к сложным и неочевидным решениям.
- Анатомия отпечатка: Почему «железо» выдает вас с потрохами.
- Детект прокси через анализ TCP/IP стека и хопов
- Скрытие автоматизации и Stealth-технологии
- Капча, способы обхода и решения.
- Инструменты и сайты для антифрода.
Вся информация в данной статье представлена исключительно в ознакомительных и образовательных целях. Автор не призывает к нарушению правил использования веб-ресурсов, обходу систем безопасности или совершению иных противоправных действий.
1) Анатомия отпечатка: Почему «железо» выдает вас с потрохами.
Этот раздел посвящен теоретическим основам. Для опытных пользователей около 80% информации здесь может оказаться базой.
Мы разберем теорию, без которой сложно понять логику современных систем защиты. Если вы уже в теме и хотите сразу перейти к делу, можете смело пропускать этот блок и переходить ко второму разделу.
LocalStorage и SessionStorage - это механизмы Web Storage, которые позволяют сайтам сохранять данные прямо в твоем браузере. В отличие от кук, они не улетают на сервер с каждым запросом, но антифрод активно выкачивает их через JavaScript для глубокой идентификации.
LocalStorage: Данные сохраняются без срока годности. Переживают перезагрузку страницы, закрытие браузера и даже ребут системы. Идеальное место для хранения долгосрочных ID.
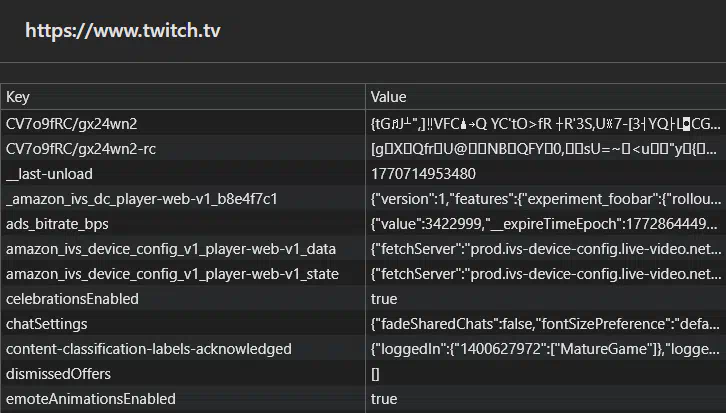
SessionStorage: Данные живут только в рамках одной вкладки. Закрыл вкладку - склад очистился. Используется для контроля текущей сессии и предотвращения дублирования действий.
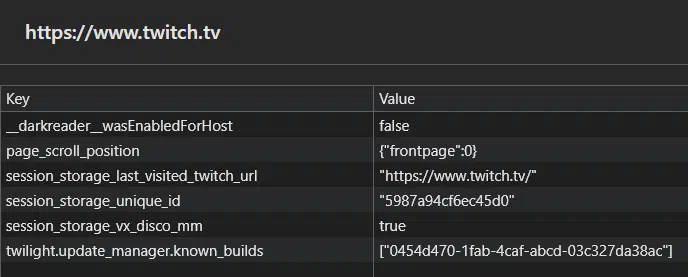
Как тебя палят через эти хранилища?
Зомби-метки:
Стерильность и аномалии:
Кросс-чекинг
Проверка на эмуляцию и лимиты
LocalStorage: Данные сохраняются без срока годности. Переживают перезагрузку страницы, закрытие браузера и даже ребут системы. Идеальное место для хранения долгосрочных ID.
SessionStorage: Данные живут только в рамках одной вкладки. Закрыл вкладку - склад очистился. Используется для контроля текущей сессии и предотвращения дублирования действий.
Как тебя палят через эти хранилища?
Зомби-метки:
- Сайт дублирует твой уникальный идентификатор во все доступные места: Cookies, LocalStorage и IndexedDB. Если ты почистил только куки, при следующем заходе скрипт поднимет ID из LocalStorage и «оживит» твою старую метку. Твой «чистый» профиль моментально связывается с предыдущим зашкваром.
Стерильность и аномалии:
- У реального пользователя LocalStorage всегда забит мусором от сотен рекламных сетей, метрик и сторонних сервисов. Если ты залетаешь на серьезную площадку с абсолютно пустыми хранилищами - это автоматический флаг. Для антифрода ты либо бот на чистых скриптах, либо юзер, который только что сбросил настройки, что тоже снижает траст.
Кросс-чекинг
- Системы мониторят соответствие данных. Если в LocalStorage лежит токен от одного региона, а твой текущий IP или Timezone говорят о другом - это прямой повод для бана или вылета на капчу.
Проверка на эмуляцию и лимиты
- Защитные скрипты (типа Akamai или DataDome) проверяют доступность этих API. Если твой антик или софт блокирует запись в LocalStorage или криво эмулирует квоты памяти (обычно это 5–10 МБ), антифрод видит вмешательство в работу нативного движка браузера.
- Просто удалять данные - плохая стратегия. Чтобы профиль выглядел живым, хранилища должны быть изолированы (чтобы данные не перетекали между аккаунтами) и предварительно «нагуляны». Перед работой на целевом сайте нужно зайти на 10–20 трастовых ресурсов, чтобы в LocalStorage появился естественный цифровой след.
Шрифты - это не просто список из Word, это «паспорт» твоей операционной системы.
Проверить список своих шрифтов
Ловушка «Системного дефолта»
Кросс-платформенные несоответствия
Эмодзи - это тоже шрифты, но рисуются они через жопу (в хорошем смысле для антифрода).
Хочешь быть невидимым - не делай уникальный» конфиг. Делай типичный конфиг. Твоя задача - слиться с толпой из миллиона обычных юзеров, а не создать снежинку с 1000 шрифтов.
Проверить список своих шрифтов
Ловушка «Системного дефолта»
- Если ты используешь антидетект и оставил настройки шрифтов по умолчанию, ты в группе риска. У чистого Windows или macOS есть стандартный набор.
- Проблема: Если у тебя 500 аккаунтов и у всех идентичный список из 40 стандартных шрифтов - ты бот.
- Реальность: У живого человека всегда есть «мусорные» шрифты. Поставил Microsoft Office - прилетело 100 новых шрифтов. Поставил Photoshop, игру или даже читалку PDF - список изменился.
- Риск: Слишком короткий список (только системные) = свежеустановленная винда или виртуалка. Слишком длинный (1000+) = ты дизайнер или кривой софт залил в конфиг всё подряд. Золотая середина - 150–300 штук с вкраплениями софта (Office, Adobe).
Кросс-платформенные несоответствия
- Если скрипт находит шрифт AppleGothic, но твой IP и конфиг говорят, что ты на Windows - это фрод.
- Есть шрифты, которые физически не могут быть на другой ОС без ручной установки (которую обычный юзер не делает). Антидетект-браузеры часто палятся на том, что просто «подмешивают» названия в список, не проверяя их легальность для конкретной ОС.
Эмодзи - это тоже шрифты, но рисуются они через жопу (в хорошем смысле для антифрода).
- Windows: Эмодзи рисуются контурно (Segoe UI Emoji)
- Mac/iOS: Глянцевые, объемные (Apple Color Emoji)
- Android/Linux: Свои специфические стили.
- Антифрод просит браузер отрисовать один сложный символ и замеряет хэш картинки. Если ты эмулируешь iPhone, а хэш картинки совпадает с отрисовкой на Windows - твой аккаунт летит в мусорку. Это самый быстрый способ спалить «подмену устройства»
Хочешь быть невидимым - не делай уникальный» конфиг. Делай типичный конфиг. Твоя задача - слиться с толпой из миллиона обычных юзеров, а не создать снежинку с 1000 шрифтов.
Многие думают, что если расширение не лезет в код страницы, то сайт его не видит. Это ошибка. Антифрод вычисляет твой «набор инструментов» несколькими изощренными способами.
Проверить обнаружение расширений
Web Accessible Resources (Прямой запрос)
DOM-инъекции (Следы в коде)
Поведенческие ловушки (Honeypots)
ИТОГ:
Проверить обнаружение расширений
Web Accessible Resources (Прямой запрос)
- Это самый тупой и эффективный метод. У каждого расширения в Chrome есть уникальный ID (например, у AdBlock это gighmmpiobklfepjocnamgkkbiglidom).
- Как это работает: В манифесте многих расширений прописаны ресурсы (картинки, иконки, скрипты), которые разрешено открывать веб-сайтам. Антифрод просто пытается «подгрузить» картинку по адресу chrome-extension://[ID_РАСШИРЕНИЯ]/icon.png
- Результат: Если картинка загрузилась - расширение стоит. Если нет - его нет. Так сайты собирают список твоих плагинов: от кошельков (MetaMask) до кэшбэк-сервисов.
DOM-инъекции (Следы в коде)
- Многие расширения (переводчики, Grammarly, темные темы) меняют HTML-код страницы «на лету».
- Как палят: Антифрод запускает скрипт, который сканирует DOM-дерево на наличие инородных объектов.
- Grammarly оставляет свои кастомные теги и атрибуты.
- AdBlock скрывает или удаляет элементы с классами .ads, .banner.
- Словари вставляют скрытые <span>.
- Если сайт видит изменения в коде, которые не вносил его сервер - значит, работает расширение.
Поведенческие ловушки (Honeypots)
- Сайт создает «фейковый» рекламный блок с классом ads-partner-box и размером 728x90.
- Детект: Через полсекунды JS проверяет: «Виден ли этот блок?». Если блок скрыт или его высота стала 0 пикселей - у тебя стоит блокировщик рекламы. Для антифрода юзер с агрессивным адблоком - это минус к трасту, так как такие люди чаще используют инструменты анонимизации.
ИТОГ:
- Если ты используешь расширения для подмены Canvas, WebGL или AudioContext, они сами по себе являются детектом.
- Палево расширений самого антидетекта: Некоторые дешевые антидетект-браузеры используют свои расширения для управления профилем. Эти расширения часто имеют статичные ID или специфические ресурсы. Антифрод-базы (типа Akamai или Pixelscan) знают эти ID и сразу ставят метку «Бот/Фрод».
- Минимум расширений: На рабочих профилях лучше не держать ничего лишнего. Чистый браузер = высокий траст.
- Изоляция: Каждое расширение должно быть оправдано. Если ты на всех аккаунтах используешь один и тот же редкий плагин - ты связываешь свою сетку в одно целое.
- Нативная подмена: Все подмены (шрифты, канвас, гео) должны идти на уровне движка браузера (через настройки антидетекта), а не через установку дополнительных расширений из Chrome Store.
Hardware Concurrency (Количество ядер)
Проверить количество RAM, CPU (раздел device)
Device Memory (Оперативная память)
Главная ловушка: Координация железа
Как делать правильно?
Проверить количество RAM, CPU (раздел device)
- Этот параметр (navigator.hardwareConcurrency) показывает количество логических ядер твоего процессора.
- Невозможные числа: У реальных процессоров количество ядер всегда четное или степень двойки (2, 4, 8, 12, 16, 24, 32). Если ты в порыве рандомизации выставил «7» или «13» ядер - ты моментально получаешь метку бота. Такого железа в природе не существует.
- Детект через Web Workers: Это то, на чем сыплются дешевые антики. Скрипт сайта запускает несколько фоновых потоков (Web Workers) и замеряет скорость их выполнения. Если ты «нарисовал» в браузере 16 ядер, а по факту сидишь на дохлом VPS с 2 ядрами, антифрод увидит, что потоки «душат» друг друга. Реальная производительность не соответствует заявленной.
- Связка с User-Agent: Если ты имитируешь топовый MacBook Pro, но указываешь 2 или 4 ядра - это аномалия. Современные мощные системы не выходят с таким малым количеством ядер.
Device Memory (Оперативная память)
- Параметр navigator.deviceMemory показывает объем ОЗУ в гигабайтах.
- Заглушка «8 ГБ»: Chrome из соображений приватности почти всегда отдает максимум 8, даже если у тебя в системе 64 ГБ или 128 ГБ. Если ты в конфиге прописал честные 32, а антифрод видит это через стандартный API - ты светишься.
- Дробные значения: Значения всегда округляются (0.25, 0.5, 1, 2, 4, 8). Если твой софт выдает «12 ГБ» или «16 ГБ» через этот конкретный параметр - это моментальный детект подмены.
- Низкие значения: Юзер с 1 ГБ или 2 ГБ оперативки на десктопе в 2026 году - это либо очень старый ПК, либо (что вероятнее для сайта) «песочница» или ферма на дешевых виртуальных машинах. Траст таких аккаунтов стремится к нулю.
Главная ловушка: Координация железа
- Антифрод ищет логические несоответствия. Это самый продвинутый уровень детекта, который не лечится простой подменой цифр.
- Если в твоем WebGL отпечатке значится NVIDIA RTX 4090, а hardwareConcurrency показывает 2 ядра - система понимает, что это обман. Никто не ставит видеокарту за $2000 в систему с процессором десятилетней давности.
- Если ты создаешь 100 аккаунтов и у всех у них ровно 8 ядер и 8 ГБ памяти (стандартный пресет антидетекта) - ты создаешь паттерн. В реальности у пользователей огромный разброс.
Как делать правильно?
- Соблюдай пропорции: Если ставишь мощный процессор в конфиг - ставь и мощную видеокарту, и соответствующее разрешение экрана.
- Не «перекручивай» рандом: Не нужно делать каждый аккаунт уникальным «монстром». Лучше сделать 10 групп по 10 аккаунтов с типичными характеристиками средних ПК (например, 6-8 ядер, 8 ГБ ОЗУ, стандартная видеокарта).
- Проверяй нативность: Твой антидетект должен подменять эти значения так, чтобы они менялись и в Worker окружении, а не только в основном окне window.
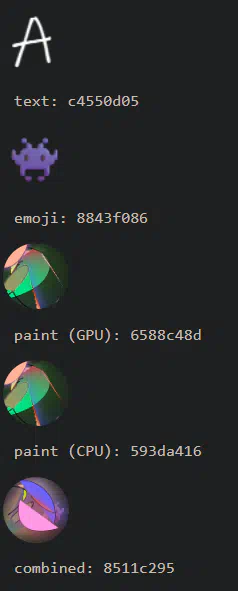
Canvas Fingerprint - это «подпись» твоей видеокарты и драйверов. Сайт заставляет твой браузер незаметно отрисовать сложную картинку, а потом считывает её попиксельно. Из-за разницы в железе, сглаживании шрифтов и версиях драйверов, два внешне одинаковых ПК выдадут разные результаты.
Проверить хеш Canvas (Canvas 2d)
Как это работает на самом деле
Почему это невозможно подделать «просто так»
Ловушка «Шума» (Canvas Noise)
Методы сбора: ToDataURL vs GetImageData
Связка с WebGL
Как не попасться?
Проверить хеш Canvas (Canvas 2d)
Как это работает на самом деле
- Скрипт создает невидимый элемент <canvas>. Он пишет там текст разными шрифтами, накладывает градиенты, рисует фигуры и эмодзи.
- Суть: Браузер не просто рисует картинку, он использует ресурсы видеокарты (GPU) и системные библиотеки отрисовки (GDI в Windows, Core Graphics в macOS).
- Результат: На выходе получается уникальный массив пикселей. Сайт превращает его в короткий хэш (например, b302db...). Если у двух твоих аккаунтов этот хэш совпал - поздравляю, ты связан в одну сетку.
Почему это невозможно подделать «просто так»
- Многие думают, что достаточно изменить пару пикселей, и всё. Но антифрод смотрит глубже:
- Растеризация: То, как видеокарта закругляет края букв или смешивает цвета. У Nvidia, AMD и Intel разные алгоритмы. Если ты заявляешь в конфиге карту Nvidia, а рендеринг идет по логике Intel - это детект.
- Сглаживание (Anti-aliasing): Каждая ОС по-своему борется с «лесенками» на краях объектов. Это выдает твою реальную систему, даже если ты сменил User-Agent.
Ловушка «Шума» (Canvas Noise)
- Самая частая ошибка новичков - включать в антидетекте «добавление шума» (Noise) для канваса.
- Как палят: Скрипты (типа тех, что у Google или Akamai) умеют проверять «целостность» картинки. Если они видят, что к пикселям подмешан рандомный мусор, который не мог возникнуть при естественном рендеринге - это 100% сигнал использования антидетекта.
- Итог: Ты не скрываешься, ты буквально кричишь сайту: «Я использую софт для подмены!». Лучше иметь одинаковый отпечаток с тысячей других юзеров, чем уникальный отпечаток, который выглядит как искусственная подделка.
Методы сбора: ToDataURL vs GetImageData
- toDataURL(): Браузер превращает картинку в длинную строку Base64. Самый простой и быстрый способ получить хэш.
- getImageData(): Скрипт лезет в каждый конкретный пиксель, вытаскивая значения RGBA. Это позволяет антифроду анализировать даже микроскопические изменения прозрачности, которые не видны глазу.
Связка с WebGL
- Canvas почти всегда идет в паре с WebGL Fingerprint. Сайт просит видеокарту выполнить сложные математические вычисления или отрисовать 3D-объект.
- Если твой Canvas говорит, что ты - офисный ноутбук, а WebGL выдает производительность игровой станции - антифрод видит несоответствие и кидает тебя на проверку.
Как не попасться?
- Не используй Noise: Если антидетект позволяет, выбирай режим «Real» или «Off» (если конфиг и так качественный). Использование шума - это метка «фрод».
- Качественные конфиги: Твой отпечаток Canvas должен быть взят с реального устройства. Хорошие антидетекты не генерируют отпечаток математически, а копируют его с живых систем.
- Соответствие железу: Твой Canvas должен биться с твоей видеокартой в WebGL и твоим разрешением экрана. Если одно противоречит другому - ты спалился.
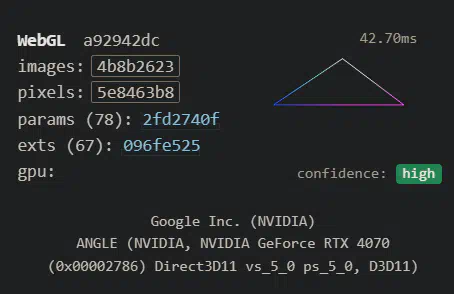
Если Canvas - это просто «рисунок», то WebGL - это детальный рентген твоего графического движка и железа. Здесь антифрод копает не вглубь картинки, а вглубь математики и системных драйверов.
Проверить WebGL (КЛИКАБЕЛЬНО)
WebGL Vendor & Renderer (Твоя видеокарта)
Отрисовка графических примитивов (GPU Math)
Анализ аппаратного ускорения (Hardware Acceleration)
ИТОГ:
Проверить WebGL (КЛИКАБЕЛЬНО)
WebGL Vendor & Renderer (Твоя видеокарта)
- Это два параметра, которые называют бренд (NVIDIA, Intel) и конкретную модель видеокарты.
- Главный зашквар: Несоответствие ОС и движка рендеринга. Например, если в User-Agent у тебя macOS (Safari), а в Renderer написано Direct3D11 - это моментальный бан. В Mac используется Metal или OpenGL. Direct3D — это чисто виндовая фишка Chrome/Edge.
- Metadata: Антифрод выкачивает лимиты твоей карты: MAX_TEXTURE_SIZE (насколько огромную картинку может переварить карта), MAX_VIEWPORT_DIMS и т.д. Если ты «рисуешь» себе RTX 4090, но эти лимиты соответствуют дохлому встроенному ядру Intel HD 4000 - ты спалился.
Отрисовка графических примитивов (GPU Math)
- Сайт просит видеокарту отрисовать несложную 3D-фигуру (например, куб с градиентом и тенями) и применить к ней специфический шейдер.
- В чем прикол: Разные архитектуры ядер GPU (например, NVIDIA Pascal против Ada Lovelace) по-разному обрабатывают вычисления с плавающей запятой. В итоге один и тот же пиксель на разных картах будет иметь микроскопически разный оттенок (разница в одну единицу в RGB-коде).
- Анализ: Антифрод берет контрольные точки на 3D-объекте и сравнивает их с базой эталонов. Если твои «вычисления» не совпадают с тем, как должна считать заявленная видеокарта - твой конфиг считается мусором.
Анализ аппаратного ускорения (Hardware Acceleration)
- Это самый простой способ спалить серверную ферму или виртуальную машину.
- Headless-детект: На серверах без видеокарты используется программный рендеринг (например, SwiftShader или llvmpipe). Если антифрод видит эти слова в рендерере - он знает, что ты сидишь с сервера в дата-центре.
- Замер FPS: Скрипт запускает тяжелую графическую задачу и меряет время отрисовки кадра. Если карта заявлена как мощная, а рендеринг идет со скоростью 5 кадров в секунду (потому что на деле это эмуляция на процессоре) - ты летишь в бан.
ИТОГ:
- Для антифрода 2026 года важно не то, ЧТО ты ему показал, а то, НАСКОЛЬКО логично это выглядит в связке.
- Видеокарта должна соответствовать процессору.
- Процессор должен соответствовать разрешению экрана.
- Разрешение экрана должно соответствовать модели устройства.
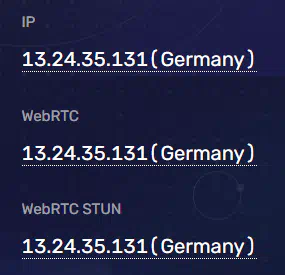
WebRTC - это технология для прямой связи между браузерами (звонки, видео, передача данных), которая является «крысой» для анонимности. Она умеет обходить прокси и VPN, чтобы узнать твой реальный IP через STUN-серверы.
Проверить WebRTC (КЛИКАБЕЛЬНО)
Как с этим работают в антиках:
Как WebRTC обходит преграды (STUN/TURN)
UDP против TCP
Почему его нельзя просто выключить?
Проверить WebRTC (КЛИКАБЕЛЬНО)
Как с этим работают в антиках:
- Disable (Выключить): Самый простой способ, но подозрительный. У обычного пользователя WebRTC включен. Если он выключен - сайт понимает, что ты что-то скрываешь.
- Real (Настоящий): Оставляет всё как есть. Подходит, если ты не используешь прокси.
- Fake / Replace (Подмена): Самый грамотный вариант. Антик подсовывает WebRTC данные твоего прокси-сервера. Сайт думает, что делает прямой запрос, но получает «нужный» нам IP.
Как WebRTC обходит преграды (STUN/TURN)
- Обычно твой компьютер находится за роутером (NAT). Чтобы два браузера могли общаться напрямую, им нужно знать свои реальные адреса. Для этого WebRTC использует «посредников»:
- STUN-сервер: Браузер спрашивает его: «Эй, какой у меня публичный IP?». Сервер отвечает, и браузер радостно сообщает этот адрес сайту. Именно здесь и происходит та самая утечка реального IP.
- TURN-сервер: Если напрямую соединиться не получается (сложный корпоративный фаервол), трафик идет через этот сервер. Это медленнее, но надежнее.
UDP против TCP
- WebRTC работает в основном через UDP.
- Обычный интернет-трафик (HTTP) идет через TCP (где важна доставка каждого пакета).
- WebRTC важна скорость. Ему плевать, если пара кадров в видеозвонке пропадет, главное - отсутствие задержек.
- Для антика: Если твой прокси поддерживает только TCP, а WebRTC пытается «стучаться» через UDP, это выглядит аномально. Качественные прокси (особенно мобильные) должны поддерживать UDP.
Почему его нельзя просто выключить?
- Если ты просто отключишь WebRTC в обычном браузере через плагин, для антифрод-системы ты будешь выглядеть как «параноик в маске».
- В 2026 году отсутствие WebRTC у пользователя - это как человек, который пришел в банк в балаклаве.
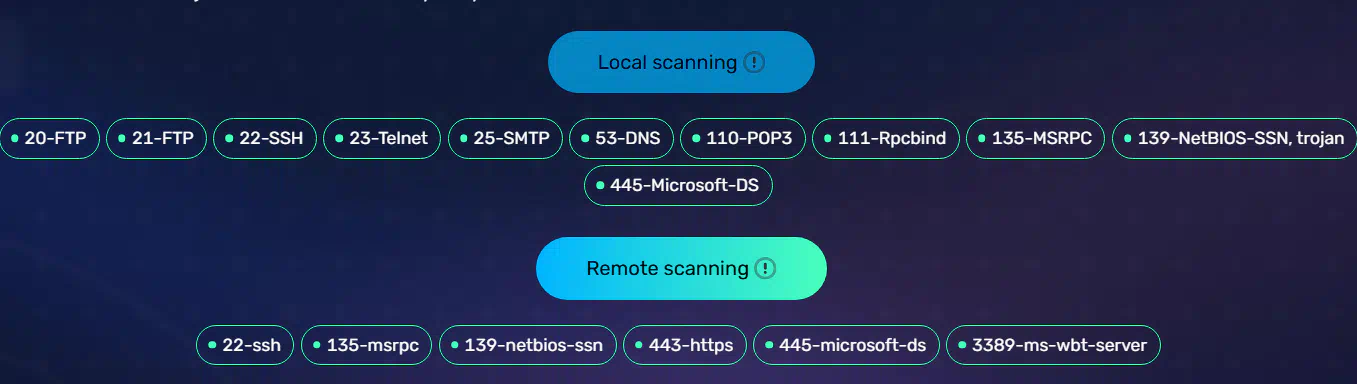
Порты — это черные ходы твоего компьютера. Если они открыты, сайты могут просунуть туда свой «щуп» и понять, что ты не обычный парень с ноутбуком, а арбитражник с фермой аккаунтов.
Проверить открытые порты (КЛИКАБЕЛЬНО)
Зачем им это нужно?
Почему антики закрывают их по умолчанию?
В 99.9% случаев порты нужно закрывать (или включать функцию защиты от сканирования).
Проверить открытые порты (КЛИКАБЕЛЬНО)
Зачем им это нужно?
- Они ищут признаки того, что ты - не «обычный человек», а профи.
- Порт 9222: Это стандарт для удаленной отладки Chrome. Если он открыт, значит, браузером управляет Selenium, Puppeteer или Playwright. Для антифрода это 100% сигнал бота.
- Порты 1080, 1081, 8080: Часто указывают на запущенные локальные прокси или туннели.
- Порты 3389 (RDP) и 5900 (VNC): Указывают на то, что ты сидишь через удаленный рабочий стол. Арбитражники часто используют фермы серверов, и антифрод это не любит.
Почему антики закрывают их по умолчанию?
- Функция «Port Scan Protection» в антидетект-браузерах делает твой компьютер «стерильным». Когда скрипт сайта пытается постучаться в локальный порт, антик:
- Либо имитирует, что порт закрыт (Connection Refused).
- Либо подменяет ответ, делая вид, что там ничего нет.
В 99.9% случаев порты нужно закрывать (или включать функцию защиты от сканирования).
Storage Estimate: Скрытый параметр «железа», который многие упускают
В 2026 году, когда большинство антифрод-систем научились определять подмену User-Agent и Canvas, на первый план выходят более глубокие API браузера. Одно из них - Storage Manager API, который позволяет сайту узнать объем дискового пространства, выделенного под хранение данных (IndexedDB, Cache Storage и др.).
Проверить Storage Estimate (КЛИКАБЕЛЬНО)
Почему одинаковое значение — это приговор?
Что с этим делать?
В 2026 году, когда большинство антифрод-систем научились определять подмену User-Agent и Canvas, на первый план выходят более глубокие API браузера. Одно из них - Storage Manager API, который позволяет сайту узнать объем дискового пространства, выделенного под хранение данных (IndexedDB, Cache Storage и др.).
Проверить Storage Estimate (КЛИКАБЕЛЬНО)
- На скриншоте мы видим значение storage: 1171.42GB. Для системы защиты это не просто цифра, а прямой индикатор вашего реального диска.
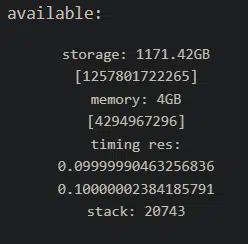
- Браузер предоставляет сайтам доступ к функции navigator.storage.estimate(). Она возвращает два значения:
- Quota: Общий объем памяти, который сайт может использовать.
- Usage: Сколько памяти уже занято.
- Механика: Браузер рассчитывает квоту на основе общего объема вашего жесткого диска или раздела. Обычно квота составляет определенный процент от свободного места на диске. Например, в Chrome это часто около 50- 60% от общего объема диска, доступного ОС.
Почему одинаковое значение — это приговор?
- В мире реальных устройств «железо» не бывает одинаковым у всех подряд. Вот почему 100 совпадений этого числа выдадут вашу ферму:
- Отсутствие энтропии: У обычных людей диски забиты по-разному, имеют разные файловые системы (NTFS, APFS, EXT4) и разную разметку разделов. Вероятность того, что у 100 случайных людей квота совпадет до единого байта, стремится к нулю.
- Кластеризация: Антифрод-системы ищут «аномальные группы». Если система видит 100 заходов с мобильных прокси разных операторов, но у всех один и тот же объем хранилища 1257801722265, она объединяет их в один «ботнет».
Что с этим делать?
- Большинство антидетект-браузеров просто игнорируют этот параметр, оставляя его «как есть» от реального железа вашего сервера или ПК.
- Профессиональный антидетект должен уметь рандомизировать значение navigator.storage.estimate(), добавляя к нему случайный «шум» в несколько мегабайт для каждого профиля. Это создаст видимость того, что диски у всех пользователей разные.
Когда вы заходите на сайт по защищенному протоколу HTTPS, ваше устройство и сервер сначала выполняют «рукопожатие» (TLS Handshake). Это технический этап, на котором они договариваются, как именно шифровать данные. Отпечатки JA3 и JA4 - это методы, которые позволяют серверу мгновенно определить тип вашего программного обеспечения по параметрам этого «рукопожатия» еще до того, как вы отправите первый запрос.
Проверить JA3, JA4 отпечатки (КЛИКАБЕЛЬНО)
Что такое JA3 и как он формируется
JA4: Новое поколение отпечатков
Разбор отпечатка JA4
В отличие от старого JA3, который был просто набором случайных символов, JA4 разделен на понятные сегменты, каждый из которых отвечает за свой уровень проверки.
Рассмотрим отпечаток: t13d1516h2_8daaf6152771_d8a2da3f94cd
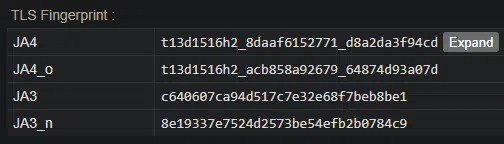
Сегмент А: Характеристики протокола (t13d1516h2)
Сегмент B: Хеш шифров (8daaf6152771)
Сегмент C: Хеш расширений (d8a2da3f94cd)
ИТОГ:
Проверить JA3, JA4 отпечатки (КЛИКАБЕЛЬНО)
Что такое JA3 и как он формируется
- JA3 — это классический метод фингерпринтинга, который анализирует пакет Client Hello. В этом пакете браузер или скрипт передает серверу список своих возможностей.
- Для создания отпечатка используются 5 полей из этого пакета: Версия TLS. Список поддерживаемых алгоритмов шифрования (Ciphers). Список расширений (Extensions). Эллиптические кривые (Elliptic Curves). Форматы эллиптических кривых. Эти данные объединяются в одну строку и превращаются в короткий MD5-хеш по формуле: JA3 = MD5(TLSVersion, Ciphers, Extensions, EllipticCurves, EllipticCurvePointFormats)
- Почему это важно для детекции: Стандартные библиотеки для автоматизации (например, requests или aiohttp в Python) имеют фиксированный набор этих параметров, который отличается от реальных браузеров (Chrome, Safari, Firefox). Если сайт видит в заголовках «Chrome», но JA3-хеш соответствует библиотеке Python, соединение будет разорвано или помечено как подозрительное.
JA4: Новое поколение отпечатков
- JA4 — это более сложный и точный стандарт, разработанный для обхода методов маскировки. В отличие от JA3, который дает только один хеш, JA4 состоит из нескольких сегментов, анализирующих разные уровни соединения.
- Устойчивость к «шуму»: Современные браузеры используют технологию GREASE (рандомизация расширений), чтобы мешать идентификации. JA4 умеет отсеивать эти случайные данные и находить стабильные признаки программы.
- Комплексный анализ: JA4 смотрит не только на TLS, но и на параметры TCP и HTTP/2, создавая многослойный портрет пользователя.
- Читаемость: Первая часть отпечатка JA4 (например, t13d...) позволяет сразу понять версию протокола и количество расширений без обращения к базе данных хешей.
Разбор отпечатка JA4
В отличие от старого JA3, который был просто набором случайных символов, JA4 разделен на понятные сегменты, каждый из которых отвечает за свой уровень проверки.
Рассмотрим отпечаток: t13d1516h2_8daaf6152771_d8a2da3f94cd
Сегмент А: Характеристики протокола (t13d1516h2)
- Это «открытая» часть отпечатка, которая описывает базовые настройки вашего соединения.
- t (Protocol): Указывает на использование протокола TCP. Если бы соединение шло через протокол QUIC (HTTP/3), здесь стояла бы буква q.
- 13 (TLS Version): Версия протокола шифрования. В данном случае это TLS 1.3.
- d (SNI): Указывает, что браузер передал имя сервера (Domain), к которому обращается. Буква i означала бы обращение по IP, а n - отсутствие этой информации.
- 15 (Ciphers Count): Ваше устройство предложило серверу на выбор 15 наборов алгоритмов шифрования.
- 16 (Extensions Count): В пакете рукопожатия передано 16 расширений (дополнительных функций).
- h2 (ALPN): Протокол прикладного уровня. Здесь это HTTP/2.
Сегмент B: Хеш шифров (8daaf6152771)
- Это зашифрованный (хешированный) список всех тех 15 алгоритмов шифрования, о которых мы говорили выше.
- Как это работает: Алгоритмы сортируются по алфавиту и превращаются в уникальный 12-значный код.
- Зачем это нужно: У каждого браузера (Chrome, Firefox) свой уникальный список шифров. Если код в этом сегменте не совпадает с кодом реального Chrome, сайт понимает, что вы используете другой софт или библиотеку.
Сегмент C: Хеш расширений (d8a2da3f94cd)
- Здесь зашифрован список всех расширений и алгоритмов подписи, которые использует ваш браузер.
- Особенности: Этот сегмент фиксирует «фишки», которые браузер запрашивает у сервера для работы (например, поддержку определенных ключей или форматов данных).
- Детекция: Это самая сложная часть для подделки. Именно по этому хешу антифрод-системы отличают «зашумленные» (измененные антидетектом) отпечатки от естественных отпечатков браузера.
ИТОГ:
- JA3 и JA4 — это «цифровая подпись» вашего программного обеспечения на уровне сетевых протоколов. Для успешного обхода современных систем защиты необходимо использовать антидетект-браузеры с модифицированным TLS-стеком и качественные прокси, которые не вмешиваются в структуру передаваемых пакетов.
- Обычные браузеры не позволяют пользователю менять параметры TLS на низком уровне. Профессиональные антидетекты решают эту задачу через глубокую модификацию движка.
2) Детект прокси через анализ TCP/IP стека и хопов
Прокси - это твой «посредник», который стоит между тобой и сайтом, отдавая ему свой IP вместо твоего.
Server / Datacenter (DCH)
Residential (Резидентские)
Mobile (Мобильные)
- Это IP, принадлежащие хостинг-провайдерам (Amazon, DigitalOcean, Hetzner).
- Как палятся: Очень легко. У каждого диапазона IP есть свой владелец (ASN). Если сайт видит, что ты пришел из дата-центра, он понимает: ты либо бот, либо сидишь через VPN.
- Для чего: Парсинг открытых данных. Для Facebook или Google - это почти мгновенный бан или вечная капча.
Residential (Резидентские)
- IP реальных домашних провайдеров (Comcast, Ростелеком).
- Как палятся: Редко. Они выглядят как обычный домашний Wi-Fi. Палятся только если IP попал в блэк-листы из-за того, что предыдущий «арендатор» на нем спамил.
- ASN: У таких прокси тип ASN - ISP (Internet Service Provider).
Mobile (Мобильные)
- IP сотовых операторов (4G/LTE).
- Почему это топ: У операторов мало IP-адресов, а абонентов миллионы. Сайты не могут забанить мобильный IP, иначе они «отрежут» тысячи честных юзеров.
- ASN: Тип MOB (Mobile). Это самый высокий уровень траста.
ASN (Autonomous System Number)
Fraud Score (Оценка фрода)
Проблема «тухлых» баз в антиках
- Это номер автономной системы. По нему сайт сразу видит:
- Тип владельца: Hosting (плохо), ISP (хорошо), Business (средне).
- Репутация соседа: Если в твоей подсети (соседние IP) сидит 1000 ботов, твой IP тоже получит «черную метку», даже если он чистый.
Fraud Score (Оценка фрода)
- Сервисы типа Scamalytics или IPHub выставляют баллы от 0 до 100.
- 0–20: Чистый юзер.
- 50+: Подозрение, возможны проверки.
- 85+: Прямая дорога в бан или на «остров бесконечной капчи».
Проблема «тухлых» баз в антиках
- Это важный момент, о котором многие забывают. Антидетект-браузер (AdsPower, Dolphin и т.д.) часто имеет встроенный чекер IP.
- В чем подвох: Задержка обновлений: Антик может использовать бесплатную или редко обновляемую базу данных. Например, IP уже месяц как принадлежит резидентскому провайдеру, а в базе антика он всё еще числится как серверный.
- Неверная настройка фингерпринта: Если антик думает, что твой IP из Лондона (по своей старой базе), а на самом деле провайдер выдал тебе IP Манчестера, он может подсунуть браузеру настройки (таймзону, WebRTC) под Лондон.
- Результат: Диссонанс. Сайт видит IP Манчестера, но настройки системы говорят «Лондон». Это мгновенный флаг для антифрода.
- Вывод: Никогда не доверяй на 100% индикатору «зеленого цвета» в самом антике. Всегда перепроверяй критические профили на внешних чекерах.
HTTP Proxy
HTTPS (или HTTP + Connect)
SOCKS5
Что выбрать?
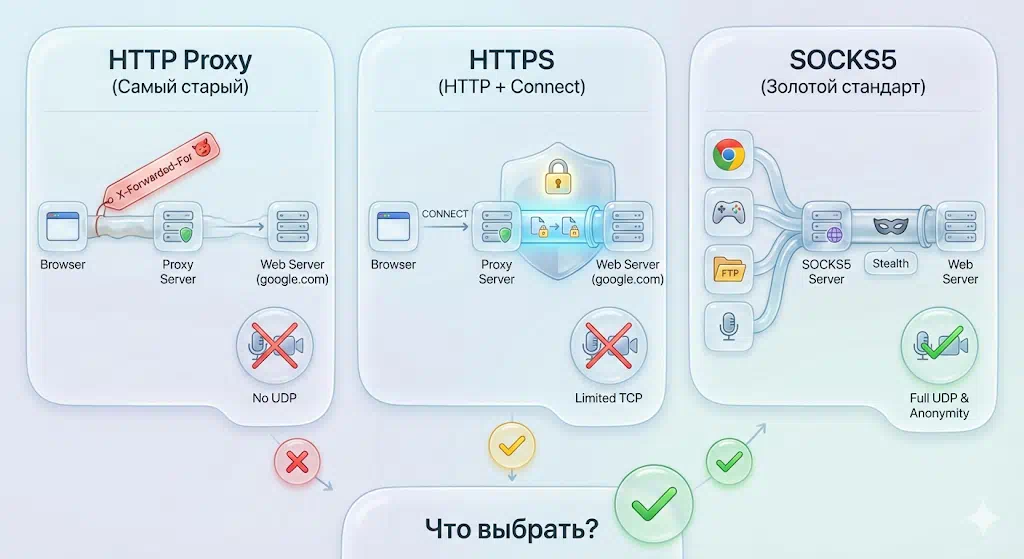
- Самый старый и простой тип. Работает только с браузерным трафиком (протокол HTTP).
- Как работает: Когда ты хочешь открыть сайт, браузер отправляет запрос прокси-серверу: Cкачай мне страницу www.google.com/search?q=google.com. Прокси скачивает её и отдает тебе.
- Минусы для антифрода: Прозрачность: Прокси видит всё, что ты делаешь (если сайт не на HTTPS).
- Заголовки-предатели: HTTP-прокси часто добавляют технические заголовки вроде X-Forwarded-For или Via, которые прямо говорят целевому сайту твой реальный IP.
- Никакого UDP: Не поддерживает передачу голоса, видео и специфических запросов.
HTTPS (или HTTP + Connect)
- Это более продвинутая версия HTTP-прокси. Она умеет создавать защищенный туннель.
- Как работает: Используется метод CONNECT. Браузер просит прокси: «Просто сделай мне канал до этого сервера, я сам буду слать зашифрованные данные».
- Плюсы: Прокси-сервер не видит твои логины и пароли (они зашифрованы внутри туннеля). Он работает просто как «труба».
- Минусы: Всё еще ограничен только TCP-трафиком.
SOCKS5
- На сегодняшний день - золотой стандарт для работы с антидетектами и автоматизацией.
- Как работает: Это низкоуровневый протокол. Ему всё равно, какой трафик через него идет - HTTP, HTTPS, FTP или игровые пакеты. Он просто пересылает данные.
- Почему он лучше всех:
- UDP-трафик: Это единственный протокол из списка, который полноценно поддерживает UDP. Как мы уже выяснили, это критично для WebRTC. Без SOCKS5 твой WebRTC либо отвалится, либо выдаст реальный IP.
- Полная анонимность: SOCKS5 никогда не вносит изменения в HTTP-заголовки. Он не передает информацию о том, что ты используешь прокси.
- Аутентификация: Поддерживает надежную проверку по логину и паролю.
Что выбрать?
- SOCKS5 - Обязательно. Для регистрации аккаунтов это критично, так как антифрод-системы очень чувствительны к «протечкам» через WebRTC и DNS.
- При использовании Python-библиотек типа aiohttp или requests через SOCKS5, ты получаешь максимально «чистый» туннель без лишнего мусора в пакетах.
- HTTPS - Если нет выбора.
- Можно использовать, если ты просто сёрфишь интернет и тебе не важен WebRTC или работа специфических протоколов. Но для серьезного фарма аккаунтов это компромисс.
- HTTP - Никогда. В 2026 году использовать обычный HTTP-прокси - это всё равно что маскироваться, надев на голову прозрачный пакет.
При настройке прокси в антидетект-браузере выбор между IPv4 и IPv6 - это не просто вопрос цены, а стратегическое решение, определяющее «срок жизни» аккаунта.
Пример IPV4: 104.26.10.227
Пример IPV6: 2001:0db8:85a3:0000:0000:8a2e:0370:7334
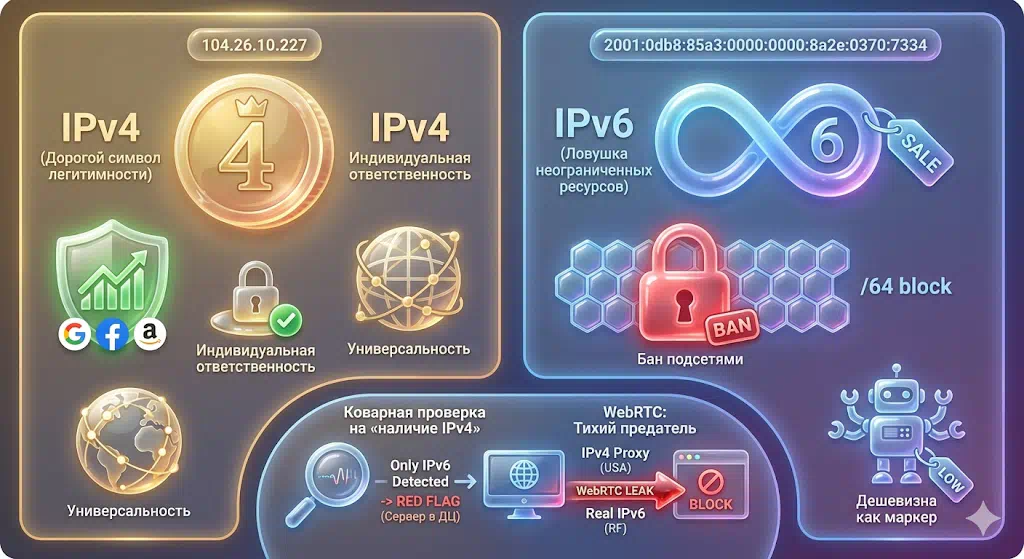
IPv4: Дорогой символ легитимности
IPv6: Ловушка неограниченных ресурсов
Коварная проверка на «наличие IPv4»
WebRTC: Тихий предатель в смешанных сетях
Для серьезной работы и фарма аккаунтов на платформах с мощным антифродом использование чистого IPv4 (резидентского или мобильного) остается единственным надежным вариантом. IPv6 допустим только в специфических задачах парсинга, где важен объем, а не долговечность «личности».
Пример IPV4: 104.26.10.227
Пример IPV6: 2001:0db8:85a3:0000:0000:8a2e:0370:7334
IPv4: Дорогой символ легитимности
- Протокол IPv4 - это «старые деньги» интернета. Поскольку количество адресов ограничено (всего около 4.3 млрд), каждый из них имеет свою историю и четкую привязку к владельцу.
- Высокий Trust Score: В глазах Google, Facebook или Amazon адрес IPv4, принадлежащий домашнему провайдеру (ISP), - это признак реального платежеспособного пользователя.
- Индивидуальная ответственность: Бан в сетях IPv4 чаще всего прилетает на конкретный адрес. Даже если ваш «сосед» по подсети замечен в спаме, велика вероятность, что ваш IP останется чистым.
- Универсальность: 100% сайтов в мире поддерживают IPv4. Это гарантирует отсутствие ошибок при загрузке скриптов и внешних ресурсов.
IPv6: Ловушка неограниченных ресурсов
- IPv6 создавался как решение дефицита адресов, и их количество практически бесконечно. Но именно доступность стала его главным минусом для анонимности.
- Бан подсетями: Провайдеры выдают IPv6 огромными блоками (например, /64). В одном таком блоке больше адресов, чем во всем IPv4-интернете. Антифрод-системы знают об этом: если хотя бы один адрес из блока /64 уличен в подозрительной активности, в черный список попадает весь блок.
- Дешевизна как маркер: IPv6-прокси стоят копейки. Для систем защиты это четкий сигнал: перед нами, скорее всего, ферма ботов, а не реальный человек.
Коварная проверка на «наличие IPv4»
- Продвинутые системы защиты используют метод Dual Stack detection. Современный домашний интернет часто предоставляет пользователю оба протокола одновременно.
- Если антифрод-система видит, что вы заходите исключительно через IPv6, при этом у вас отсутствует даже локальный IPv4-адрес - это «красный флаг». Для системы это выглядит так, будто вы сидите на дешевом сервере в дата-центре, где IPv4 не выдают в целях экономии. Отсутствие IPv4 часто трактуется как 100% признак неестественности окружения.
WebRTC: Тихий предатель в смешанных сетях
- Самая опасная техническая ошибка возникает при использовании IPv4-прокси на компьютере с активным IPv6 от реального провайдера.
- Вы настраиваете профиль с элитным IPv4-прокси (например, США).
- Ваш домашний провайдер выдает вашему роутеру IPv6 (например, РФ).
- Технология WebRTC, если она не настроена в режиме жесткой подмены (Replace) в антидетекте, может проигнорировать настройки прокси и отправить запрос через IPv6.
- Итог: Сайт видит ваше основное соединение из США, но через WebRTC получает ваш реальный домашний IPv6. Такой диссонанс приводит к мгновенной блокировке или отправке аккаунта на «ручную проверку».
Для серьезной работы и фарма аккаунтов на платформах с мощным антифродом использование чистого IPv4 (резидентского или мобильного) остается единственным надежным вариантом. IPv6 допустим только в специфических задачах парсинга, где важен объем, а не долговечность «личности».
Если IP-адрес - это ваше лицо, то DNS (Domain Name System) - это ваш «телефонный справочник». Каждый раз, когда вы вводите адрес сайта (например, spotify .com, ваш компьютер должен узнать его числовой IP. Для этого он отправляет запрос на DNS-сервер.
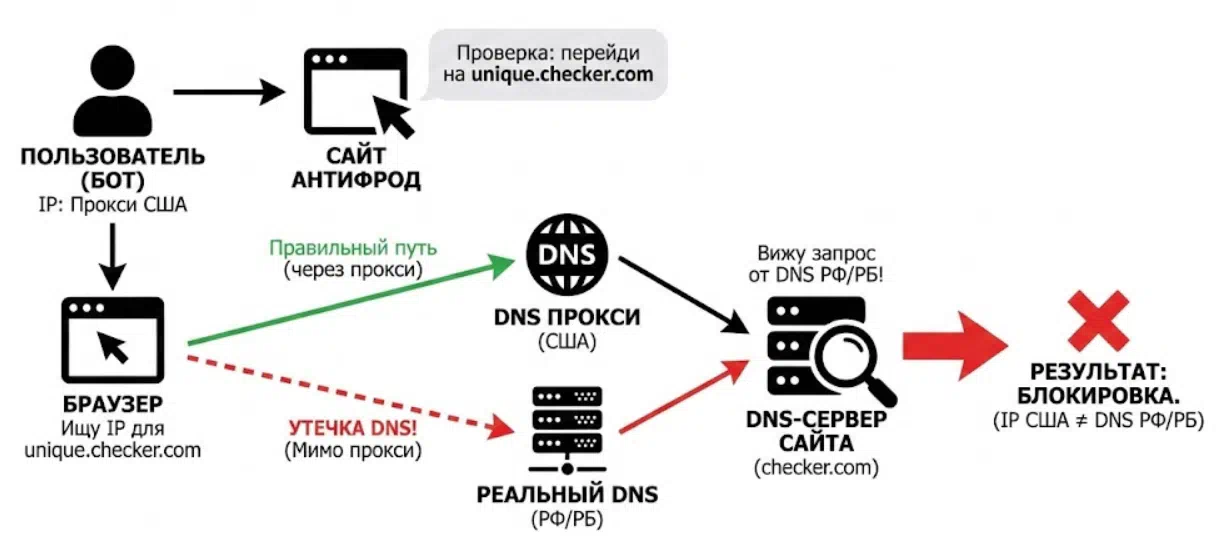
Утечка DNS (DNS Leak) - это ситуация, когда ваш браузер использует прокси для основного трафика, но запросы к «телефонному справочнику» отправляет в обход него - напрямую вашему реальному интернет-провайдеру.
Проверить утечку DNS (КЛИКАБЕЛЬНО)
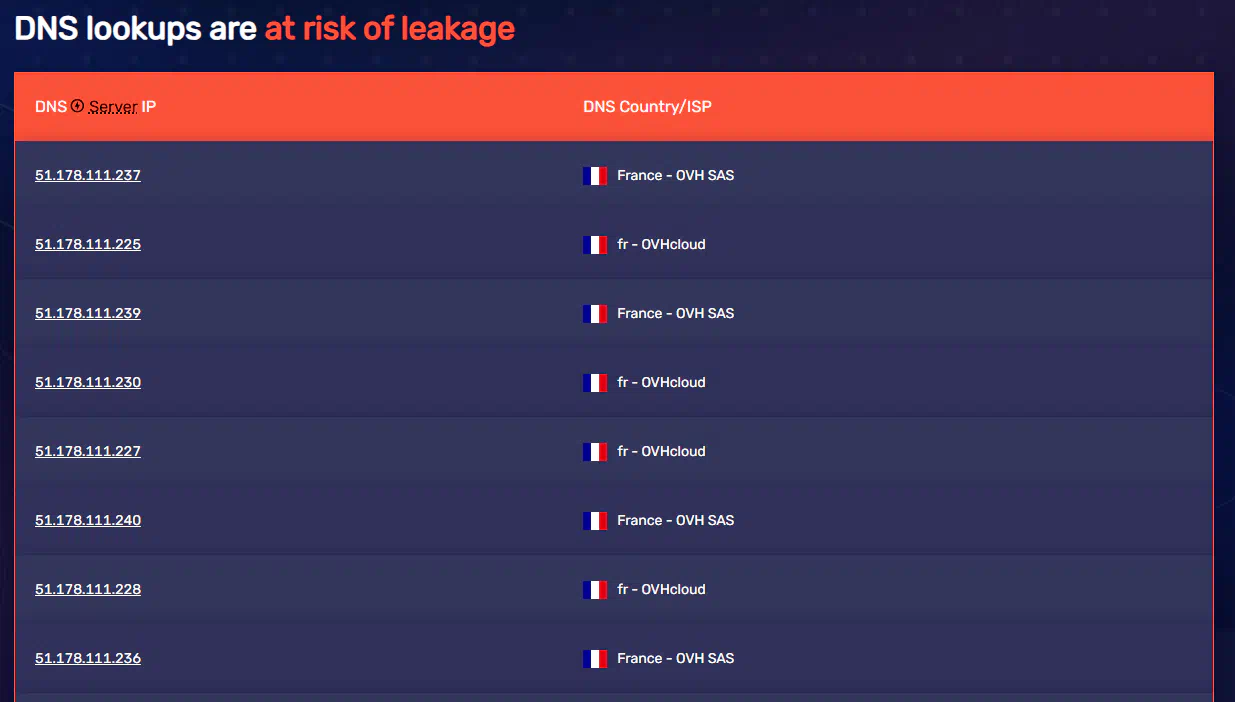
Как это выдает вас антифрод-системам?
Почему происходят утечки?
Как защититься
Утечка DNS - это «тихий убийца» анонимности. Вы можете купить самые дорогие мобильные прокси, но одна оплошность в настройках резолвинга выдаст ваше реальное местоположение за миллисекунды. Для профессиональной работы связка SOCKS5 + Remote DNS + отключенный IPv6 является обязательным стандартом.
Утечка DNS (DNS Leak) - это ситуация, когда ваш браузер использует прокси для основного трафика, но запросы к «телефонному справочнику» отправляет в обход него - напрямую вашему реальному интернет-провайдеру.
Проверить утечку DNS (КЛИКАБЕЛЬНО)
Как это выдает вас антифрод-системам?
- Сайты не могут напрямую заглянуть в ваши настройки DNS, но они используют хитрый технический прием:
- Сайт генерирует уникальный поддомен специально для вашего визита (например, user123.checker.com).
- Ваш браузер пытается узнать IP этого поддомена и отправляет запрос на DNS-сервер.
- Владелец домена checker.com видит, какой именно DNS-сервер пришел за ответом.
- Приговор для аккаунта:
- Если ваш основной IP - мобильный прокси из США, а DNS-запрос пришел с сервера Ростелекома или Белтелекома, антифрод-система мгновенно понимает: перед ней пользователь, который пытается скрыть свое местоположение. Это прямой сигнал к блокировке или «вечной» капче.
Почему происходят утечки?
- Использование HTTP/HTTPS прокси: Эти протоколы часто не умеют пробрасывать DNS-запросы через себя. Браузер вынужден решать их локально через ОС.
- Настройки операционной системы: Windows часто распараллеливает запросы. Если основной канал (прокси) отвечает чуть медленнее, ОС может отправить запрос через стандартный сетевой шлюз.
- Игнорирование IPv6: Если прокси поддерживает только IPv4, а у вас включен IPv6, DNS-запросы могут «улетать» через IPv6-канал вашего реального провайдера.
Как защититься
- 1. Только SOCKS5 с Remote DNS: Протокол SOCKS5 поддерживает передачу доменного имени серверу. Это значит, что ваш браузер говорит прокси: «Мне нужен google com, найди его IP сам». В этом случае запрос делает прокси-сервер, и сайт видит DNS-сервер той же страны, что и ваш IP.
- 2. Настройки в антидетект-браузерах (AdsPower): В настройках профиля всегда должна быть активна функция «Remote DNS» (или «Proxy DNS»). Она принудительно заставляет браузер резолвить домены на стороне прокси-сервера.
Утечка DNS - это «тихий убийца» анонимности. Вы можете купить самые дорогие мобильные прокси, но одна оплошность в настройках резолвинга выдаст ваше реальное местоположение за миллисекунды. Для профессиональной работы связка SOCKS5 + Remote DNS + отключенный IPv6 является обязательным стандартом.
Если браузерные отпечатки (Canvas, WebGL, Fonts) - это «грим», который накладывает антидетект-браузер, то TCP/IP Fingerprint - это «голос» и «походка» вашего интернет-соединения. Этот метод позволяет сайтам определить вашу реальную операционную систему, даже если в браузере подделан User-Agent.
Продвинутые системы (Google, Facebook, Akamai) используют пассивный анализ сетевого стека (Passive OS Fingerprinting), чтобы выявлять несоответствия между тем, кем вы «представляетесь», и тем, как ваш компьютер отправляет пакеты данных.
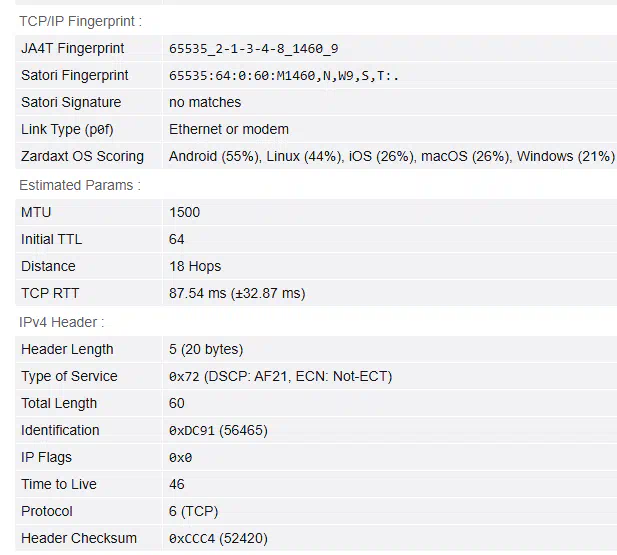
Проверить TCP/IP Fingerprint (КЛИКАБЕЛЬНО)
TTL и Hops
MTU: Определение типа подключения
Почему антидетекты не могут это изменить?
Итог: Главный маркер фрода
Продвинутые системы (Google, Facebook, Akamai) используют пассивный анализ сетевого стека (Passive OS Fingerprinting), чтобы выявлять несоответствия между тем, кем вы «представляетесь», и тем, как ваш компьютер отправляет пакеты данных.
Проверить TCP/IP Fingerprint (КЛИКАБЕЛЬНО)
TTL и Hops
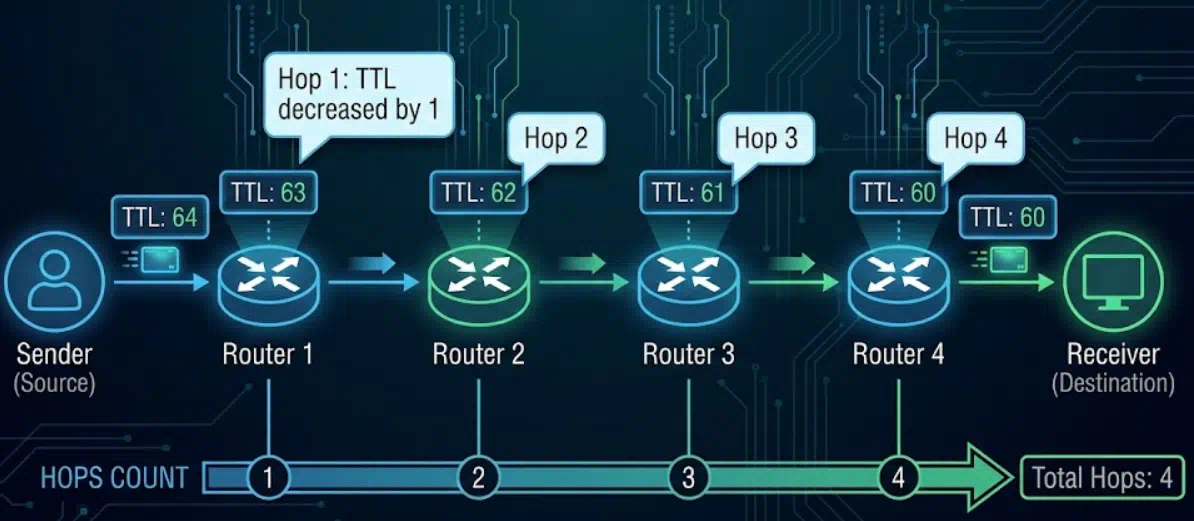
- Математика детекцииTTL (Time To Live) - это время жизни пакета, числовое значение в заголовке IP, которое уменьшается на 1 при прохождении каждого маршрутизатора (Hops)
- Initial TTL (Начальный TTL): Каждая ОС устанавливает свое стандартное значение для исходящих пакетов
- 128 - стандарт для Windows
- 64 - стандарт для Linux, macOS, Android и iOS.Hops (Прыжки / Дистанция): Это количество серверов-посредников между вами и сайтом.
- Как это работает: Если сервер получает пакет с TTL: 51 и знает, что пакет прошел 13 узлов (Distance: 13), он вычисляет: 51 + 13 = 64
- Вердикт: Пакет изначально был отправлен с Linux-системы. Если при этом ваш User-Agent говорит, что вы сидите с Windows (где Initial TTL должен быть 128), антифрод-система мгновенно видит подмену.
MTU: Определение типа подключения
- MTU (Maximum Transmission Unit) - это максимальный размер полезного блока данных, который может быть передан в одном пакете.
- 1500: Стандарт для Ethernet и большинства Wi-Fi подключений.
- 1492: Характерно для PPPoE подключений (старый проводной интернет).
- 1400–1460: Типичные значения для мобильных сетей (4G/5G) и VPN/туннелей.
- Зачем это сайтам: Если вы используете мобильные прокси, но ваш MTU равен 1500, это выглядит аномально. Реальный мобильный телефон почти никогда не выдает 1500 из-за особенностей инкапсуляции трафика оператором.
Почему антидетекты не могут это изменить?
- TCP/IP отпечаток формируется не браузером, а ядром операционной системы или прокси-сервером.
- Когда вы используете прокси, сайт видит сетевой отпечаток сервера прокси, а не вашего компьютера.
- Если вы купили дешевый серверный прокси на Linux (Initial TTL 64) и открыли его в профиле Windows (UA 10.0), возникает критическое несовпадение.
Итог: Главный маркер фрода
- Самый опасный сигнал для антифрода - Stack Mismatch (Несоответствие стека).
- Для успешной работы в 2026 году необходимо подбирать прокси так, чтобы их OS Fingerprint совпадал с выбранной в антидетекте операционной системой, либо использовать сервисы (например, мобильные прокси с OS-пассивацией), которые умеют подменять TTL и TCP-параметры на лету.
В мире кибербезопасности тайминги - это фундаментальный способ проверки реальности. Если IP-адрес можно подделать, а отпечатки браузера - исказить, то законы физики обмануть практически невозможно. Скорость света в оптоволокне ограничена, и именно это становится «слабым звеном» для тех, кто пытается скрыть свое истинное местоположение.
Как работают тайминги в антифроде
История: Как 110 мс разоблачили «американского» сисадмина
Тайминги - это проверка на соответствие физической реальности. В 2026 году недостаточно просто купить прокси - нужно учитывать, что любая цепочка «скрытия» создает задержку, которую современные системы мониторинга видят как на ладони.
Как работают тайминги в антифроде
- Основа проверки - RTT (Round Trip Time), или время, за которое пакет данных проходит путь от вашего компьютера до сервера и обратно.
- Дистанция и задержка: Для передачи данных по США задержка обычно составляет десятки миллисекунд. Если же сигнал должен пересечь океан (например, из Азии в США), задержка физически не может быть ниже определенного порога (обычно 100–150 мс) из-за расстояния.
- Keystroke Dynamics (Тайминги ввода): Анализируется не только скорость интернета, но и время между нажатием клавиши на клавиатуре и регистрацией этого события на сервере.
- Внутренние задержки прокси Любой посредник (VPN, прокси, туннель) добавляет свои миллисекунды на обработку пакета. Сложные цепочки «маскировки» создают уникальный «цифровой шум», который антифрод-системы легко распознают.
История: Как 110 мс разоблачили «американского» сисадмина
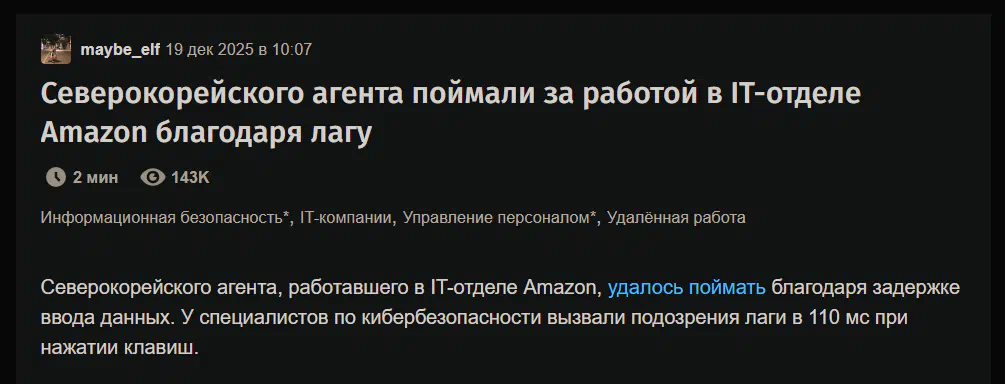
- Самый свежий и громкий случай произошел в конце 2025 года в компании Amazon.
- Суть дела: Компания наняла удаленного системного администратора, который по документам жил в Аризоне, США. Он успешно прошел собеседования (возможно, с использованием AI-фильтров или дипфейков) и получил корпоративный ноутбук.
- Как его вычислили: Служба безопасности Amazon (под руководством Стивена Шмидта) заметила крошечную, но стабильную аномалию в телеметрии:
- У обычного сотрудника в США задержка ввода (от нажатия клавиши до реакции системы) составляет 10–30 мс.
- У этого «сотрудника» задержка стабильно превышала 110 мс.
- Расследование показало, что ноутбук физически находился в Аризоне (в так называемой «ферме ноутбуков», которой управляла местная сообщница), но им удаленно управляли из-за границы - предположительно из Северной Кореи или Китая.
- Сигнал должен был пройти путь через полмира, через несколько VPN-туннелей и систему удаленного рабочего стола, что создало тот самый «неустранимый» лаг в 110 мс. Это стало «дымящимся пистолетом», который доказал, что за клавиатурой сидит не аризонец, а иностранный агент.
Тайминги - это проверка на соответствие физической реальности. В 2026 году недостаточно просто купить прокси - нужно учитывать, что любая цепочка «скрытия» создает задержку, которую современные системы мониторинга видят как на ладони.
3) Скрытие автоматизации и Stealth-технологии
Stealth-технологии - это цифровой камуфляж для вашего софта.
Выбор библиотеки для автоматизации браузера - это не просто вопрос удобства синтаксиса, а битва за невидимость. Стандартные библиотеки «из коробки» моментально выдают себя специфическими флагами и сетевыми отпечатками, что приводит к блокировкам даже на качественных прокси.
Базовые библиотеки: Фундамент автоматизации
Улучшенные версии и Stealth-плагины
Новое поколение: Camoufox и Nodriver
«Золотой стандарт»: Patchright + Антидетект-браузер
Базовые библиотеки: Фундамент автоматизации
- Это «три кита», на которых строится большинство проектов. Однако в чистом виде они практически непригодны для работы с защищенными сайтами.
- Selenium: Старейший инструмент. Его главная проблема - использование WebDriver, который оставляет след в виде флага navigator.webdriver: true и специфических переменных в JS.
- Puppeteer: Библиотека от Google для управления Chrome через протокол CDP. Работает быстрее Selenium, но также легко определяется через анализ объектов window.
- Playwright: Самый современный и мощный инструмент от Microsoft. Поддерживает Chromium, Firefox и WebKit. Обладает лучшей скоростью и стабильностью, но без доработок палится на уровне TLS-рукопожатий и порядка HTTP-заголовков.
Улучшенные версии и Stealth-плагины
- Чтобы скрыть следы автоматизации, сообщество создало модифицированные версии и надстройки.
- Selenium Stealth / Puppeteer Stealth: Это плагины, которые пытаются «заплатать» дыры в JS (например, подменить navigator.webdriver, добавить фальшивые плагины и шрифты). В 2026 году они справляются только с простым антифродом, так как не меняют сетевой уровень (JA3/JA4).
- Undetected Chromedriver (UC): Популярная модификация для Selenium, которая патчит сам бинарный файл драйвера на лету, удаляя из него ключевые признаки автоматизации.
- Patchright: На сегодняшний день это лучшая модифицированная версия Playwright. Она идет дальше обычных плагинов и патчит исходный код самого браузера и протокола доставки сообщений. Это позволяет скрыть использование CDP и сделать поведение скрипта идентичным обычному пользователю.
Новое поколение: Camoufox и Nodriver
- Когда стандартные методы перестают работать, на сцену выходят инструменты, меняющие саму логику взаимодействия с сайтом.
- Camoufox: Специализированная версия браузера Firefox, заточенная под невидимость. Она автоматически подменяет все отпечатки (Canvas, WebGL, аудио, шрифты) и генерирует реалистичные JA4-хеши прямо в движке браузера.
- Nodriver: Это идеологический преемник undetected-chromedriver. Его главная фишка в том, что он вообще не использует WebDriver. Управление идет через «сырой» протокол связи, что исключает большинство стандартных проверок на автоматизацию.
- https://github.com/ultrafunkamsterdam/nodriver
«Золотой стандарт»: Patchright + Антидетект-браузер
- Несмотря на мощь отдельных библиотек, максимальный уровень траста достигается при объединении автоматизации и профессионального антидетекта.
- Почему эта связка - лучшая:
- Разделение обязанностей: Антидетект-браузер берет на себя самую сложную часть - подмену отпечатков железа, TLS-хешей (JA4), настройку WebRTC и DNS через прокси.
- Чистота окружения: Вы запускаете Patchright, подключаясь к уже настроенному, «стерильному» профилю браузера через Remote Debugging.
- Естественность: Для сайта это выглядит как обычный человек, который зашел через качественный браузер, просто он очень быстро и точно нажимает на кнопки.
Движение мыши стало одной из самых надежных форм поведенческой биометрии. Если IP-адрес или отпечатки браузера можно подделать, то воспроизвести уникальные моторные навыки человека - крайне сложная задача для большинства ботов.
Ниже разберем, как системы защиты отличают «живую» руку от программного алгоритма.
Как работает детекция: Метрики «человечности»
Детект программных кликов: Флаг isTrusted
Проблема «идеального центра»
Как правильно реализовать «человеческий» клик
Для успешной имитации человека в 2026 году необходимо отказаться от стандартных методов .click() в пользу кастомных функций. Ваш код должен:
Учитывать физические границы элемента.
Выбирать случайную точку внутри этих границ.
Выдерживать естественную паузу между нажатием и отпусканием клавиши мыши.
В завершение статьи я подготовил специальный файл с готовым алгоритмом для имитации реального движения мыши. Он генерирует кривые Безье с учетом физики и нормального распределения координат, что делает вашу автоматизацию практически неотличимой от действий человека.
Ниже разберем, как системы защиты отличают «живую» руку от программного алгоритма.
Как работает детекция: Метрики «человечности»
- Антифрод-системы анализируют не просто конечную точку клика, а весь путь курсора, разбивая его на микро-параметры:
- Эффективность пути: Отношение прямого расстояния к фактической длине траектории. Боты часто движутся по идеально прямым линиям или геометрически правильным дугам, в то время как люди совершают косвенные движения и микро-колебания.
- Динамика скорости (Acceleration/Deceleration): Человеческое движение подчиняется физическим законам (например, закону Фиттса): резкое ускорение в начале и замедление при приближении к цели. Боты часто имеют постоянную скорость или мгновенные переходы между состояниями «покой» и «движение».
- Микро-движения и «джиттер»: Рука человека никогда не бывает идеально неподвижной. Микро-дрожание курсора (jitter), нерешительность и случайные зависания - это маркеры живого пользователя.
- Тепловые карты (Heatmaps): У людей концентрация внимания (и курсора) распределена по центру экрана или вокруг значимых элементов, в то время как боты фокусируются точечно на кнопках и углах.
Детект программных кликов: Флаг isTrusted
- Самый простой и быстрый способ поймать автоматизацию - это проверка атрибутов самого события клика.
- В современных браузерах (Chrome, Firefox) у каждого события есть свойство event.isTrusted:
- true: Событие сгенерировано реальным действием пользователя (физический клик).
- false: Событие создано программно (через dispatchEvent или метод .click()).
- Системы защиты мгновенно блокируют любые важные действия (регистрация, оплата), если isTrusted равен false. Продвинутые инструменты автоматизации (вроде Patchright или антидетектов) пытаются обходить это на уровне ядра браузера, подменяя флаг, но антифрод проверяет дополнительные «улики», такие как координаты клика (целые числа против дробных) и время нажатия кнопки (duration).
Проблема «идеального центра»
- Большинство стандартных библиотек для автоматизации (Selenium, Puppeteer, Playwright) по умолчанию вычисляют координаты центра элемента и бьют точно в него.
- Как это видит антифрод: Представьте кнопку «Зарегистрироваться» размером 200x50 пикселей. Если система видит, что 100 разных пользователей кликнули ровно в одну и ту же точку (например, в пиксель с координатами $x+100, y+25$), вероятность того, что это люди, равна нулю. Человек - существо неточное. Мы кликаем чуть выше, чуть левее или в ту часть кнопки, которая ближе к нашему курсору в момент движения.
Как правильно реализовать «человеческий» клик
- Чтобы обмануть систему поведенческого анализа, ваш скрипт должен имитировать естественную погрешность. Процесс выглядит следующим образом:
- Получение границ (Bounding Box): Сначала скрипт запрашивает у браузера точные координаты и размеры кнопки (x, y, ширина, высота).
- Генерация случайного смещения: Вместо того чтобы целиться в центр, вы выбираете случайное число в пределах ширины и высоты кнопки.
- Плохо: Всегда выбирать случайную точку (равномерное распределение).
- Хорошо: Использовать нормальное распределение (Гаусса). Это значит, что клики будут чаще попадать ближе к центру, но иногда - ближе к краям, что идеально имитирует человеческую моторику.
Для успешной имитации человека в 2026 году необходимо отказаться от стандартных методов .click() в пользу кастомных функций. Ваш код должен:
Учитывать физические границы элемента.
Выбирать случайную точку внутри этих границ.
Выдерживать естественную паузу между нажатием и отпусканием клавиши мыши.
В завершение статьи я подготовил специальный файл с готовым алгоритмом для имитации реального движения мыши. Он генерирует кривые Безье с учетом физики и нормального распределения координат, что делает вашу автоматизацию практически неотличимой от действий человека.
Если подмена IP и отпечатков браузера - это создание «паспорта», то имитация ввода с клавиатуры - это подделка «почерка». Сайты анализируют не только то, что вы написали, но и как вы это сделали.
Видит ли сайт нажатие каждой кнопки?
Программный ввод против физического
Имитация сложных комбинаций (например, $)
Рецепт идеального ввода
В конце статьи я прикреплю файл, который не только имитирует движение мыши, но и реализует человекоподобный ввод текста с разной скоростью ввода.
Видит ли сайт нажатие каждой кнопки?
- Да, абсолютно. Как только вы кликаете в поле ввода, сайт подключает слушателей событий (Event Listeners). С этого момента фиксируется каждое ваше действие:
- Все нажатые клавиши: Даже если вы нажали Backspace, чтобы стереть ошибку, или случайно задели Caps Lock.
- Тайминги (Keyboard Dynamics): Система замеряет время удержания клавиши (Dwell Time) и время перехода между буквами (Flight Time).
- Служебные клавиши: Нажатия Shift, Alt, Ctrl, Tab и даже движение стрелок внутри текста.
Программный ввод против физического
- Многие новички совершают ошибку, используя простую команду element.value = "password".
- Почему это мгновенный детект:
- Отсутствие событий: При таком вводе события keydown, keypress и keyup просто не создаются. Для сайта текст появился «из ниоткуда» за 0 миллисекунд.
- Флаг isTrusted: Даже если вы программно вызовете эти события, браузер пометит их атрибутом isTrusted: false. В 2026 году это автоматический бан на этапе регистрации.
Имитация сложных комбинаций (например, $)
- Ввод специальных символов - это не одно нажатие, а целая последовательность команд. Например, чтобы напечатать символ $, человек делает следующее:
- Нажимает Shift (событие keydown).
- Удерживает его.
- Нажимает 4 (событие keydown).
- Отпускает 4 (событие keyup).
- Отпускает Shift (событие keyup).
- Если ваш скрипт просто отправит символ $, сайт увидит аномалию: символ появился, но клавиша Shift не была задействована. Реалистичные скрипты имитируют всю цепочку с естественными микро-паузами между действиями.
Рецепт идеального ввода
- Чтобы сайт поверил, что за клавиатурой человек, ваш алгоритм должен учитывать:
- Случайные паузы: Интервал между буквами должен варьироваться (например, от 80 до 200 мс). Постоянная скорость в 100 мс - признак бота.
- Ошибки и исправления: Люди иногда ошибаются, нажимают соседние клавиши, а потом стирают их через Backspace. Небольшой процент таких действий значительно повышает траст аккаунта.
- Естественный ритм: Скорость ввода должна зависеть от сложности текста. Пароли люди обычно вводят медленнее, чем логины.
В конце статьи я прикреплю файл, который не только имитирует движение мыши, но и реализует человекоподобный ввод текста с разной скоростью ввода.
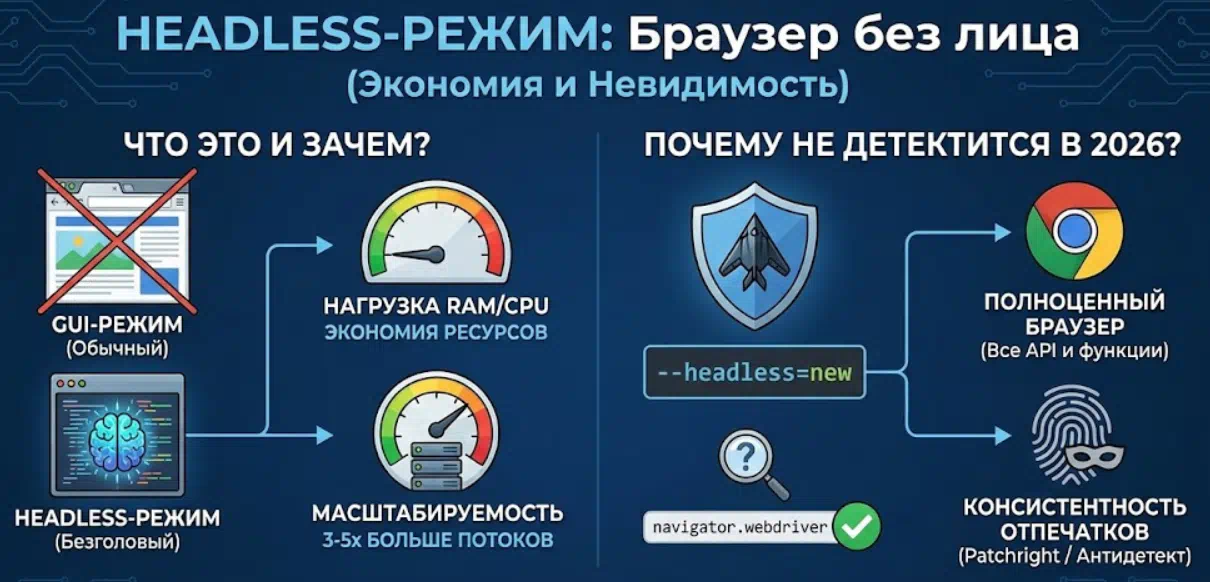
Headless-режим (безголовый режим) - это запуск браузера без графического пользовательского интерфейса (GUI). Вы не видите окон, кнопок или вкладок, но внутри происходит все то же самое: рендеринг HTML, выполнение JavaScript, работа с куками и сетевыми запросами. Управление таким браузером происходит исключительно через код (библиотеки Puppeteer, Playwright или Selenium).
Главный козырь: Снижение нагрузки
Почему это почти не детектится в 2026 году?
Headless-режим - это не «палево», а профессиональный стандарт для тех, кто умеет работать с отпечатками. Если твои JA4, TCP/IP и аппаратные данные настроены верно, Headless только поможет тебе работать быстрее и дешевле.
Главный козырь: Снижение нагрузки
- Основная причина использовать Headless - это колоссальная экономия ресурсов сервера.
- RAM и CPU: Браузеру не нужно тратить ресурсы на отрисовку графического интерфейса, работу с видеокартой для вывода изображения и управление оконным менеджером ОС.
- Масштабируемость: На одном и том же сервере можно запустить в 3–5 раз больше потоков автоматизации в Headless-режиме по сравнению с обычным GUI-режимом.
Почему это почти не детектится в 2026 году?
- Если ты используешь современный подход, «безголовость» перестает быть уликой:
- Режим --headless=new: Это уже не урезанный движок, а полноценный браузер, который просто работает без отрисовки окна. Он поддерживает все те же API, плагины и функции, что и обычный Chrome.
- Консистентность отпечатков: Все те «симптомы», о которых говорят (вроде navigator.webdriver), легко перекрываются качественным антидетект-браузером или библиотекой Patchright. Если отпечаток (Fingerprint) настроен идеально, сайт видит стандартный браузер пользователя, просто работающий очень эффективно.
Headless-режим - это не «палево», а профессиональный стандарт для тех, кто умеет работать с отпечатками. Если твои JA4, TCP/IP и аппаратные данные настроены верно, Headless только поможет тебе работать быстрее и дешевле.
Это не просто вопрос получения новых функций, а критически важный этап в «гонке вооружений» между вами и антифрод-системами.
Главное обновление: Chrome for Testing (v1.57+)
Почему Patchright должен быть последним
Что именно могут детектить в старых версиях?
Главное обновление: Chrome for Testing (v1.57+)
- В начале 2026 года в Playwright произошло революционное изменение: переход с обычного Chromium на Chrome for Testing.
- Раньше: Вы использовали Chromium, который по умолчанию имел много «мусорных» флагов и отличался от обычного Chrome.
- Сейчас: Новые версии используют официальную сборку от Google, которая максимально приближена к браузеру обычного пользователя. Это значительно повышает стабильность и снижает вероятность детекции «из коробки».
Почему Patchright должен быть последним
- Patchright - это патч на основной код Playwright. Его задача - закрывать «дыры», через которые сайты видят автоматизацию (например, утечки протокола CDP или флаги Runtime.enable).
- Новые методы слежки: Разработчики антифрод-систем постоянно находят новые способы детектить Patchright. Разработчики Patchright, в свою очередь, выпускают обновления, чтобы закрыть эти новые векторы атак.
- Синхронизация: Если Playwright обновился, а вы не обновили Patchright, патчи могут просто перестать работать или начать конфликтовать с новым кодом браузера, создавая уникальные ошибки, которые сайт считает как «признак бота».
Что именно могут детектить в старых версиях?
- Отсутствие новых API: В каждом обновлении Chrome добавляются новые возможности (например, в области работы с ИИ или GPU). Старый Playwright их не поддерживает.
- Специфические баги: Старые версии могут иметь уникальные ошибки рендеринга или обработки CSS, которые уже исправлены в новых версиях.
- CDP Leaks: Методы, которыми Playwright управляет браузером, постоянно совершенствуются. В старых версиях порт отладки (CDP) «светится» гораздо сильнее.
4) Капча, способы обхода и решения.
Капча - это не просто «введите текст с картинки». Это полноценный анализатор рисков, который использует все те данные, о которых мы говорили раньше (JA4, отпечатки мыши, тайминги), чтобы решить: пустить вас или заблокировать.
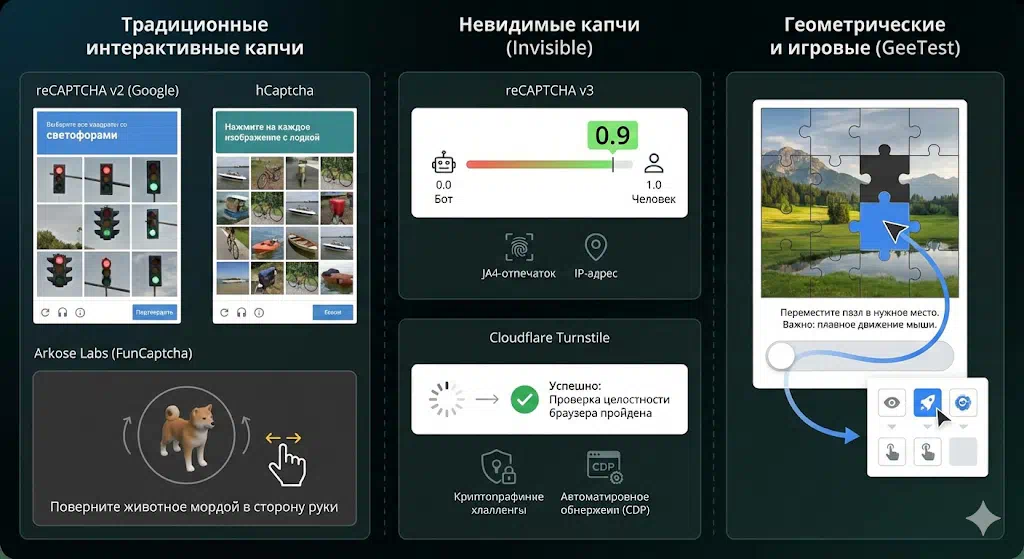
Традиционные интерактивные капчи
Невидимые капчи (Invisible)
Геометрические и игровые (GeeTest)
- Это классика, где от пользователя требуется явное действие.
- reCAPTCHA v2 (Google): Знаменитые «выберите светофоры». Она анализирует ваш профиль до клика и, если доверия мало, выдает бесконечные картинки.
- hCaptcha: Главный конкурент Google. Считается более сложной для ботов, так как часто требует узнавать редкие объекты или выполнять задания на логику.
- Arkose Labs (FunCaptcha): Те самые «поверните животное мордой в сторону руки». Она полностью построена на поведенческом анализе и проверке того, как вы взаимодействуете с 3D-объектами.
Невидимые капчи (Invisible)
- Они работают в фоне и не требуют от пользователя никаких кликов, если всё в порядке.
- reCAPTCHA v3: Не выдает заданий. Она просто присваивает вам Score (балл) от 0.0 (бот) до 1.0 (человек). Если ваш JA4-отпечаток или IP подозрительны, ваш балл будет низким, и сайт просто не даст вам нажать на кнопку.
- Cloudflare Turnstile: Самая современная «невидимая» защита. Она проверяет целостность браузера (Browser Integrity Check) и ищет следы автоматизации (CDP, WebDriver), используя сложные криптографические вызовы в фоне.
Геометрические и игровые (GeeTest)
- Популярны на азиатских сайтах и биржах. Требуют переместить пазл в нужное место или нажать на иконки в определенном порядке. Здесь критически важно плавное движение мыши, так как прямолинейное перемещение пазла - это мгновенный детект.
Решение через сервисы (API Solvers)
Самостоятельное решение: Имитация и ИИ
Локальные ИИ-модели для простых капч
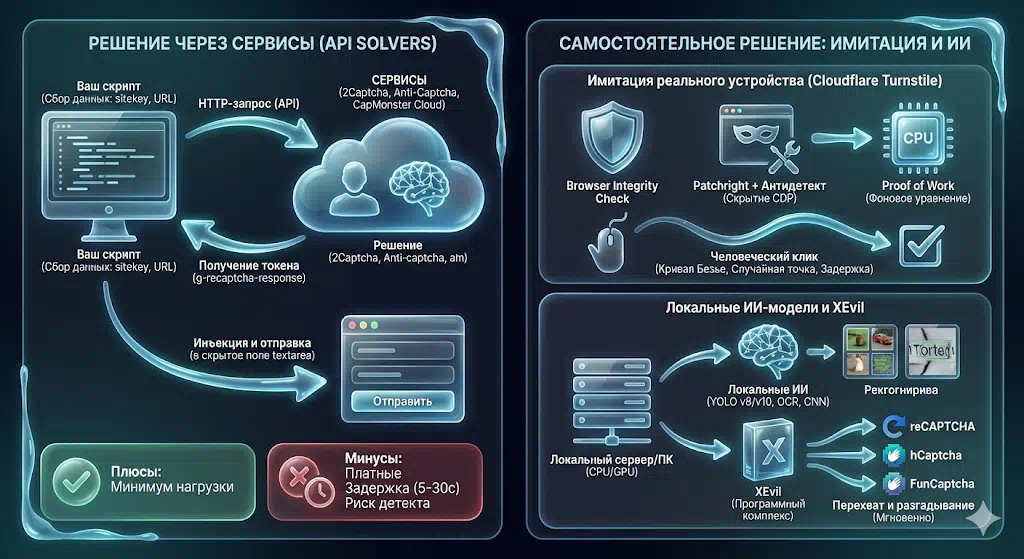
- Этот метод напоминает аутсорс: вы отдаете задачу сторонней системе, которая возвращает вам готовый ответ.
- Как это работает технически:
- Сбор данных: Ваш скрипт находит на странице параметры капчи (например, sitekey для reCAPTCHA или data-sitekey для hCaptcha).
- Передача в API: Скрипт отправляет HTTP-запрос к сервису (например, 2Captcha, Anti-Captcha или CapMonster Cloud), передавая этот ключ и URL сайта.
- Ожидание решения: * На стороне сервиса задачу берет либо живой человек (в дешевых сервисах), либо нейросеть (в продвинутых).
- Ваш скрипт в это время раз в пару секунд опрашивает API: «Готово?»
- Получение токена: Сервис присылает длинную строку - g-recaptcha-response (токен).
- Инъекция и отправка: Скрипт вставляет этот токен в скрытое поле textarea на сайте и программно нажимает кнопку «Отправить» или вызывает callback-функцию.
- Плюсы: Минимум нагрузки на ваш компьютер.
- Минусы: Платные решения; задержка от 5 до 30 секунд; риск детекта «стерильного» ввода токена без физического взаимодействия.
Самостоятельное решение: Имитация и ИИ
- Этот путь сложнее, но он делает вас максимально похожим на реального пользователя, что критично для Cloudflare и Arkose Labs.
- Имитация реального устройства (Cloudflare Turnstile)
- Cloudflare часто не просит кликать по картинкам, он проверяет Browser Integrity (целостность браузера). Чтобы пройти его «невидимо», нужно:
- Использовать Patchright + Антидетект: Это скрывает использование CDP и портов отладки.
- Прохождение челленджа: Сайт заставляет браузер решить сложное математическое уравнение в фоне (Proof of Work). Если ваш процессор слишком слаб или эмулируется, Cloudflare это поймет.
- Человеческий клик: Если на экране появляется чекбокс «Verify you are human», клик по нему должен быть выполнен не программным методом .click(), а через физическую имитацию:
- Движение мыши по кривой Безье с ускорением.
- Клик в случайную точку внутри чекбокса.
- Задержка между mousedown и mouseup.
Локальные ИИ-модели для простых капч
- Для hCaptcha или простых текстовых/пазл-капч в 2026 году всё чаще используют локальные нейросети, чтобы не платить сервисам и решать мгновенно.
- YOLO (You Only Look Once): Модели (v8, v10) обучаются распознавать объекты на картинках hCaptcha. Скорость распознавания на современной видеокарте - миллисекунды.
- Специализированные OCR: Для текстовых капч используются легковесные модели (например, на базе библиотек ddddocr или кастомных CNN), которые распознают символы даже с сильными искажениями и шумами.
- XEvil - это мощный программный комплекс, который вы устанавливаете на свой сервер или ПК. Он полностью заменяет облачные сервисы, перехватывая запросы к ним и разгадывая практически любые виды капч (reCAPTCHA v2/v3, hCaptcha, FunCaptcha и др.) на ваших собственных мощностях (CPU/GPU).
Расширения для браузеров, которые автоматически нажимают на «светофоры» или решают пазлы (например, Buster, 2Captcha, Capsolver), выглядят как идеальное решение для новичка. Однако в автоматизации это одна из самых опасных ловушек.
Использовать ли их?
Как именно их детектят?
Почему API-решения лучше?
Расширения-решалы - это костыль, который выдает вас с головой. Для серьезной работы используйте связку API/XEvil + Patchright. Это позволит вам оставаться в тени и обходить проверки на «целостность браузера».
Использовать ли их?
- Короткий ответ: нет, если вам дороги ваши аккаунты.
- Для личного использования на одном-двух сайтах это допустимо. Но если вы занимаетесь мультиаккаунтингом или массовой регистрацией, такие расширения - это «черная метка» для антифрод-системы. Они значительно упрощают работу сайтам по идентификации ботов.
Как именно их детектят?
- А. Утечки через ресурсы (Web Accessible Resources)
- Каждое расширение имеет уникальный идентификатор (ID). Сайты могут попытаться загрузить специфический файл расширения (например, иконку или скрипт) по внутреннему адресу: chrome-extension://[ID-расширения]/manifest.json.
- Если файл загрузился - сайт знает, что у вас стоит конкретный «решала».
- Б. Загрязнение среды (DOM/JS Injection)
- Расширения встраивают свой код прямо в страницу, чтобы добавить кнопку «Решить» или перехватить фрейм капчи.
- Глобальные переменные: Они часто оставляют следы в объекте window.
- Изменение DOM: Антифрод сканирует структуру страницы. Появление лишних кнопок или скрытых полей, которые добавляет расширение, - это 100% признак автоматизации.
- В. Проблема «isTrusted» и событий
- Это главная техническая уязвимость. Когда расширение нажимает на кнопку за вас, оно генерирует событие программно.
- isTrusted: false: Как мы уже разбирали, такие клики помечаются браузером как «недоверенные».
- Отсутствие физики: Расширения часто «телепортируют» курсор или вводят ответ мгновенно, без задержек и движения мыши, что противоречит поведению человека.
Почему API-решения лучше?
- Вместо установки расширения профессионалы используют прямую интеграцию через API (или локальные решения вроде XEvil).
- Чистота браузера: Внутри профиля нет лишнего мусора, расширений и скриптов. Браузер выглядит «девственно чистым».
- Контроль: Вы сами решаете, когда отправить решение, какую выдержать паузу и как сымитировать движение мыши после ввода токена.
- Совместимость с Patchright: Вы можете программно вставить ответ в скрытое поле, а затем выполнить «доверенный» клик через протокол управления, что гораздо безопаснее.
Расширения-решалы - это костыль, который выдает вас с головой. Для серьезной работы используйте связку API/XEvil + Patchright. Это позволит вам оставаться в тени и обходить проверки на «целостность браузера».
- При запуске браузера укажите channel="chrome". Это заставит библиотеку искать установленную в системе официальную версию Chrome вместо встроенного Chromium.
- Обход Cloudflare Turnstile строится на сочетании скрытности ядра браузера и имитации физической активности. Библиотека Patchright обеспечивает фундамент доверия, блокируя утечки через CDP и подменяя флаг navigator.webdriver на false. Благодаря этому события ввода получают системный статус isTrusted: true, что критично для прохождения проверок целостности.
- Логика функции solve_cloudflare имитирует действия реального пользователя. Сначала скрипт дожидается загрузки iframe и делает паузу, соответствующую времени реакции человека. После расчета координат - центр кружка Turnstile находится со смещением +45 по оси X - выполняется проверка на наличие уже выданного токена.
- Взаимодействие происходит через эмуляцию мыши: подвод курсора и клик с задержкой 150–250 мс копируют человеческую моторику, исключая детект по «машинным» таймингам. Процесс завершается ожиданием токена в поле cf-turnstile-response, что подтверждает успешное решение на стороне сервера Cloudflare. Этот автономный метод позволяет обходить защиту без внешних API, сохраняя максимальный траст аккаунта.
async def solve_cloudflare(page):
try:
print(f"Ожидание полной загрузки фрейма капчи...")
# Используем нашу точную проверку
frame, box = await wait_for_captcha_ready(page)
if not frame or not box:
print(f"Капча не прогрузилась за отведенное время.")
return False
# Даем 1 секунду на "успокоение" анимации появления
await asyncio.sleep(1)
# Рассчитываем координаты (центр кружка Turnstile)
click_x = box['x'] + 45
click_y = box['y'] + (box['height'] / 2)
# Проверка: не решена ли уже капча?
token = await page.input_value('input[name="cf-turnstile-response"]')
if token and len(token) > 20:
print(f"Капча уже пройдена автоматически ")
return True
# Выполняем точный клик
print(f"Кликаю по координатам {click_x}:{click_y}")
await page.mouse.move(click_x - 10, click_y + 5)
await asyncio.sleep(random.uniform(0.1, 0.3))
await page.mouse.click(click_x, click_y, delay=random.randint(150, 250))
# Ждем появления токена (финальное подтверждение)
for _ in range(10):
await asyncio.sleep(1)
res_token = await page.input_value('input[name="cf-turnstile-response"]')
if res_token and len(res_token) > 20:
print(f"Капча успешно решена ")
return True
return False
except Exception as e:
print(f"Ошибка: {e}")
return False
Python
Код:
async def solve_cloudflare(page):
try:
print(f"Ожидание полной загрузки фрейма капчи...")
# Используем нашу точную проверку
frame, box = await wait_for_captcha_ready(page)
if not frame or not box:
print(f"Капча не прогрузилась за отведенное время.")
return False
# Даем 1 секунду на "успокоение" анимации появления
await asyncio.sleep(1)
# Рассчитываем координаты (центр кружка Turnstile)
click_x = box['x'] + 45
click_y = box['y'] + (box['height'] / 2)
# Проверка: не решена ли уже капча?
token = await page.input_value('input[name="cf-turnstile-response"]')
if token and len(token) > 20:
print(f"Капча уже пройдена автоматически ")
return True
# Выполняем точный клик
print(f"Кликаю по координатам {click_x}:{click_y}")
await page.mouse.move(click_x - 10, click_y + 5)
await asyncio.sleep(random.uniform(0.1, 0.3))
await page.mouse.click(click_x, click_y, delay=random.randint(150, 250))
# Ждем появления токена (финальное подтверждение)
for _ in range(10):
await asyncio.sleep(1)
res_token = await page.input_value('input[name="cf-turnstile-response"]')
if res_token and len(res_token) > 20:
print(f"Капча успешно решена ")
return True
return False
except Exception as e:
print(f"Ошибка: {e}")
return False5) Инструменты и сайты для антифрода.
Для того чтобы ваша автоматизация оставалась невидимой, вам нужно видеть свой браузер глазами антифрод-системы. Для этого используется набор профессиональных чекеров, баз данных и инструментов анализа.
CreepJS
BrowserLeaks
BrowserScan
- Самый продвинутый чекер. Он анализирует глубокие утечки JS, определяет попытки подмены данных. Если вы проходите CreepJS, вы пройдете почти всё.
BrowserLeaks
- Лучший инструмент для детального анализа отдельных утечек: TCP/IP Fingerprinting, WebRTC, шрифты, JA3, JA4, TLS.
BrowserScan
- Вспомогательный сайт для глубокого аудита. Идеален для детальной проверки точечных параметров: от TCP/IP фингерпринтинга и WebRTC до специфических отпечатков JA3/JA4 и TLS-рукопожатий
Scrapify (Antibot Detector) (КЛИКАБЕЛЬНО)
Инструменты «вскрытия»: DevTools (Консоль разработчика)
- В отличие от обычных чекеров, которые показывают ваш итоговый отпечаток, Scrapify работает изнутри страницы и показывает, что именно сайт пытается узнать о вас в режиме реального времени.
- Многоуровневый анализ: Он сканирует не только JS-вызовы, но и DOM-дерево (наличие скрытых элементов капчи), сетевые запросы и специфические куки систем защиты.
- Confidence Score (Уровень уверенности): Расширение не просто говорит «тут есть антифрод», а выставляет процентную вероятность (как 90% или 75% на вашем фото), основываясь на количестве и типе подозрительных обращений.
- Идентификация вендора: Он мгновенно определяет, какая именно система вас «палит»: Akamai, Cloudflare, DataDome, PerimeterX (HUMAN) или другие.
Инструменты «вскрытия»: DevTools (Консоль разработчика)
- Network Tab: Здесь вы видите всё. Ищите запросы к сторонним доменам вендоров защиты (например, запросы на /akamai/ или interrogator). Если после нажатия кнопки «Войти» уходит странный POST-запрос с огромным зашифрованным телом - это ваш TLS-отпечаток и данные сенсоров поехали на проверку.
- Application Tab: Ваша база улик. Тут живут куки с названиями вроде datadome или cf_clearance. Анализируя время их жизни и момент появления, можно понять, после какого именно действия система посчитала вас «чистым» или, наоборот, выдала бан.
- Console: Часто антифрод-скрипты по ошибке (или специально) выплевывают логи в консоль. Но будьте осторожны: современные защиты видят, открыта ли у вас консоль (DevTools detection), и могут подсунуть вам «чистый» контент, пока вы за ними наблюдаете.
- Search (Ctrl+Shift+F): Поиск по всем загруженным файлам. Вбейте название вендора (например, «perimeterx») и вы найдете тот самый JS-файл, который собирает данные о ваших движениях мыши и железе.
- Важный нюанс: Многие системы защиты используют Anti-Debugging приемы. Как только вы открываете консоль, сайт может бесконечно «зависать» на операторе debugger или просто менять логику поведения, чтобы сбить вас со следу.
Сайты, которые предоставляют информацию о «чистоте» ваших прокси.
- MaxMind - индустриальный стандарт. Их база minFraud используется банками и крупными сервисами для определения риска транзакции и типа соединения (Business, Residential, Cellular).
- Scamalytics - показывает Fraud Score вашего IP. Если уровень риска выше 20-30, многие сайты начнут выдавать вам бесконечную капчу.
- IPQualityScore (IPQS) - очень глубокий анализ. Позволяет узнать, находится ли ваш IP в блэклистах, используется ли он в ботнетах и какой у него реальный тип прокси.
Как и обещал, в конце добавляю код для имитации действий
Разница между "оно работает" и "я знаю, почему оно работает" - это пропасть, в которой тонет большинство проектов. Не доверяйте оберткам и абстракциям, всегда спускайтесь уровнем ниже. Только там, в сырых логах и ответах сервера, скрыта правда о том, как на самом деле устроена защита. Понимая, как данные текут по проводам, вы всегда будете на шаг впереди тех, кто просто жмет на кнопки.
Комментарии 0